

Hackers por trás da violação do NAIC agora reivindicam dados de agentes do FBI, incluindo funções de caça a espiões
O grupo de extorsão que despejou os dados da Associação Nacional de Comissários de Seguros na dark web neste verão diz que agora violou o FBI. Os arquivos compartilhados sugerem que o dano vai muito além de um site desfigurado.
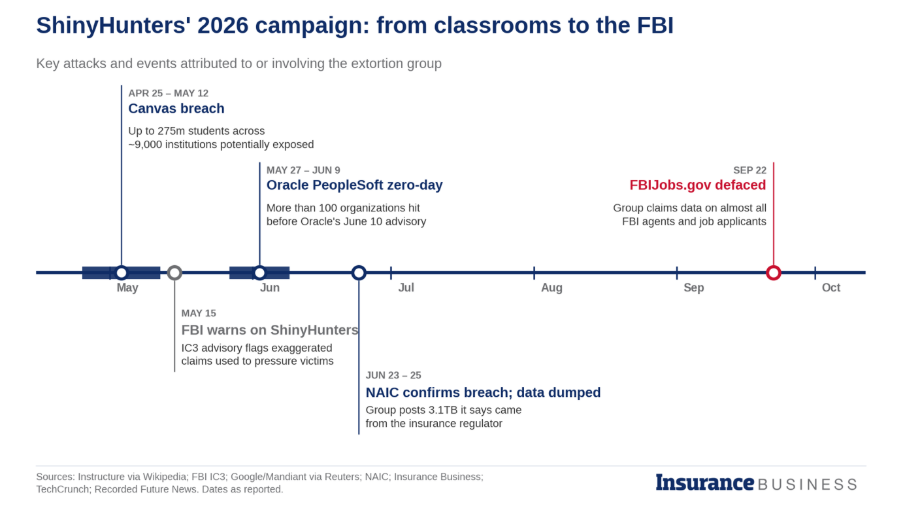
ShinyHunters assumiu o site de recrutamento da agência, FBIJobs.govna terça-feira. Substituiu as imagens do site por sua própria marca e alegou manter dados confidenciais de quase todos os agentes do FBI e de todos os que se candidataram para trabalhar lá. Os portais de aplicativos ainda estavam offline na quarta-feira.
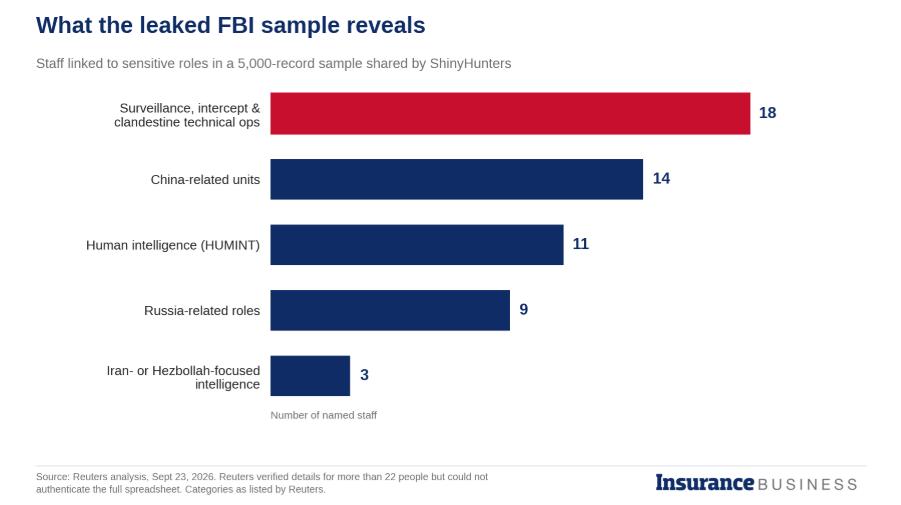
Uma amostra de cerca de 5.000 registros entregue a jornalistas vai muito além de um típico despejo de violação. De acordo com um investigação exclusiva da Reutersinclui números de Segurança Social, endereços residenciais, datas de nascimento e contactos de emergência, que muitas vezes são cônjuges ou filhos. Em alguns casos, também vincula pessoal nomeado a unidades de contra-espionagem focadas na China e na Rússia, equipas de vigilância electrónica e programas de inteligência humana.
A Reuters disse que verificou detalhes de mais de 22 pessoas, mas não conseguiu autenticar a planilha inteira. Os hackers dizem que a amostra é uma pequena fatia de um volume de dois a três terabytes.
Eric O’Neill, ex-agente da contra-espionagem do FBI, disse à Reuters que o tesouro era “uma mina de ouro do serviço de inteligência estrangeiro”.
A agência não informou como os agressores entraram. Em comunicado divulgado por Notícias da NBCo FBI disse que ainda não havia determinado se a violação começou com um provedor terceirizado ou com seus próprios sistemas. Ele disse que estava trabalhando com os fornecedores que apoiam o local de empregos.
Uma porta familiar?
O canal 404 Media informou que os hackers primeiro comprometeram um servidor Oracle PeopleSoft, software amplamente usado por equipes de RH e recrutamento, e depois migraram para uma nuvem governamental hospedada na Amazon, de acordo com TechCrunch. O FBI não confirmou essa versão das contas.
ShinyHunters explorou a mesma plataforma em uma campanha de primavera de dia zero que atingiu mais de 100 organizações e colocar os subscritores cibernéticos em alerta. O NAIC foi uma das vítimas. O grupo mais tarde postou 3,1 TB de dados que supostamente vieram do reguladorentão admitiu que partes de sua descrição foram exageradas.
Leia a seguir: NAIC estende prazos de classificação privada enquanto se recupera da violação do ShinyHunters em junho
Por que isso é importante para o mercado
O motivo é incomum. A ShinyHunters afirma que mantém os dados como reféns até que o FBI retire um comunicado de maio que acusava o grupo de usar afirmações exageradas para pressionar as vítimas a pagar. O grupo também afirma que o ataque não tem a ver com dinheiro.
As táticas, porém, correspondem às que as operadoras já estão pagando. O roubo sem encriptação está a tornar-se uma prática padrão: os ataques apenas de roubo de dados aumentaram de 49% das alegações de extorsão no primeiro semestre de 2025 para 65% no segundo semestre.
As plataformas compartilhadas também concentram o risco. O anterior vinculado ao ShinyHunters Violação de tela potencialmente expôs até 275 milhões de estudantes em cerca de 9.000 instituições.
Leia a seguir: Violação da AssuranceAmerica MGA expõe dados de segurados em ataque direcionado a funcionários
Para os corretores, o caso do FBI é um lembrete claro sobre o RH e os sistemas de candidatos. Esses sistemas geralmente contêm os dados pessoais mais confidenciais que uma organização possui, frequentemente em infraestrutura de terceiros com cronogramas de patches que os clientes não controlam. Como os dados dos membros da família foram incluídos, muito mais pessoas enfrentam agora possíveis fraudes de identidade, extorsão ou algo pior.
Cynthia Kaiser, ex-vice-diretora cibernética do FBI, disse à NBC News que as informações poderiam ser usadas “para atingir ou prejudicar fisicamente agentes do FBI, funcionários e suas famílias”.
Leia a seguir: A reivindicação de violação da Allstate levanta questões sobre o escopo da exposição
A agência diz que sua investigação está em andamento. ShinyHunters diz que não planeja divulgar mais dados por enquanto.
