


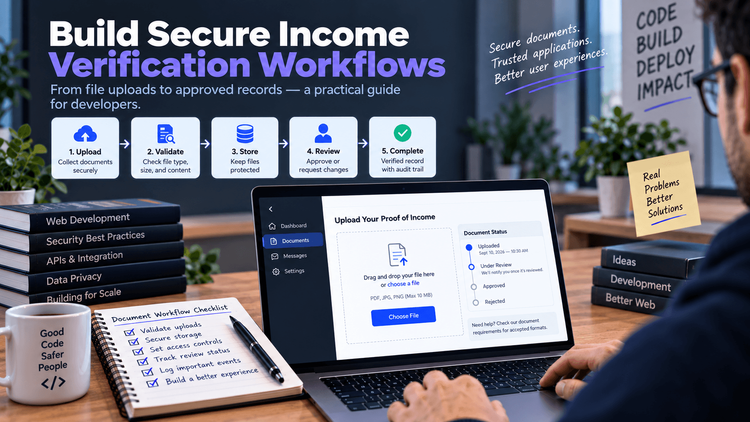
A verificação de renda é um daqueles recursos que parecem simples até que você tente projetá-lo adequadamente.
À primeira vista, parece um problema padrão de upload de documentos. Um usuário carrega um arquivo, o sistema o armazena e um administrador o analisa.
Mas, na prática, a verificação de rendimentos situa-se na intersecção de várias preocupações com as quais os desenvolvedores lidam regularmente:
- uploads de arquivos
- controle de acesso
- tratamento de dados confidenciais
- análise de documentos
- trilhas de auditoria
- validação de formulário
- gerenciamento de estado de fluxo de trabalho
Isso o torna um estudo de caso útil para a construção de fluxos de trabalho de negócios seguros na web.
Para desenvolvedores que trabalham em plataformas de RH, aplicativos de aluguel, painéis de fintech, sistemas de empréstimo, ferramentas de folha de pagamento ou portais de funcionários, a verificação de renda não envolve apenas armazenar um PDF. Trata-se de construir um processo em que os usuários possam confiar e que os administradores possam revisar com segurança.
Uma maneira melhor de pensar sobre isso é:
coletar → validar → armazenar com segurança → revisar → aprovar ou rejeitar → auditar
Essa sequência é importante porque um documento por si só não é o fluxo de trabalho. O fluxo de trabalho é o que transforma um arquivo carregado em um registro comercial verificado.
Por que a verificação de renda precisa de mais do que uploads de arquivos
Um formulário de upload típico pode solicitar:
- nome
- renda mensal
- arquivo de suporte
Da perspectiva do usuário, isso pode ser suficiente.
Do ponto de vista do aplicativo, geralmente não é.
Um arquivo carregado pode ser:
- ausente
- corrompido
- muito grande
- o formato errado
- inacessível mais tarde
- visível para o usuário errado
- desconectado do processo de aprovação
É por isso que os fluxos de trabalho de documentos precisam de estrutura em torno do próprio upload.
Por exemplo, um aplicativo pode precisar saber:
- quem carregou o arquivo
- quando foi carregado
- que tipo de documento é
- se foi revisado
- quem revisou
- se foi aprovado ou rejeitado
- se uma versão mais recente o substituiu
Essas são questões de fluxo de trabalho, não de armazenamento de arquivos.
SitePoint abordou ideias relacionadas em seu artigo sobre projetando fluxos de trabalho confiáveis de geração de documentos em aplicativos da web modernosonde a separação entre lógica de negócios, manipulação de documentos e estado do fluxo de trabalho é tratada como uma preocupação arquitetônica em vez de um detalhe da UI.
Comece com um modelo de dados claro
Antes de construir o formulário de upload, defina o registro que sua aplicação realmente precisa.
Por exemplo:
{
  "userId": "usr_1024",
  "documentType": "paystub",
  "status": "pending_review",
  "uploadedAt": "2026-09-10T10:30:00Z",
  "reviewedAt": null,
  "reviewedBy": null,
  "storageKey": "income/usr_1024/file_01.pdf"
}
Esta estrutura é muito mais útil do que simplesmente armazenar:
{
  "fileName": "paystub.pdf"
}
Um fluxo de trabalho real deve conhecer o estado do documento.
Os possíveis estados podem incluir:
- rascunho
- carregado
- revisão pendente
- aprovado
- rejeitado
- expirado
- substituído
Os estados explícitos tornam o aplicativo mais fácil de testar, mais fácil de manter e mais fácil de raciocinar.
Em vez de perguntar:
O documento foi aprovado?
você pode perguntar:
Em que estado está este registro de verificação?
Essa é uma questão de engenharia muito melhor.
Valide o upload antes de aceitá-lo
A validação do arquivo deve acontecer em mais de um nível.
No nível da UI, você pode restringir os tipos aceitos:
<input type="file" accept=".pdf,.jpg,.jpeg,.png" />
Isso melhora a experiência do usuário.
Mas não deve ser a única validação.
O servidor ainda deve verificar:
- Tipo MIME
- tamanho do arquivo
- extensão
- se o arquivo está vazio
- se o upload foi concluído com sucesso
Uma verificação no servidor também pode rejeitar arquivos obviamente perigosos ou sem suporte antes que eles cheguem ao armazenamento de longo prazo.
Orientação do SitePoint sobre Formulários HTML e validação de restrições é útil para o lado do navegador dessa interação, mas a aceitação do arquivo também deve ser sempre aplicada no servidor.
A validação do lado do cliente ajuda o usuário. A validação do lado do servidor protege o sistema.
Mantenha os arquivos confidenciais fora do armazenamento público
Um recurso de verificação de renda quase sempre envolve dados pessoais e financeiros.
Isso significa que os documentos não devem estar em um diretório publicamente navegável.
Evite fluxos de trabalho como este:
/uploads/paystub.pdf
Uma estrutura melhor é:
private storage
     ↓
authenticated request
     ↓
authorization check
     ↓
temporary access or streamed response
Em outras palavras, o aplicativo deve decidir quem pode acessar o arquivo antes que ele seja entregue.
Isto é especialmente importante quando os documentos podem conter:
- dados salariais
- endereços
- detalhes do empregador
- informações fiscais
- números de identificação
Artigo do SitePoint sobre construindo um portal seguro de documentos para funcionários com Node.js e Express cobre bem esse princípio: o manuseio seguro de arquivos não envolve apenas proteção de login, mas também autorização em nível de recurso, downloads controlados e auditabilidade.
Um arquivo por si só não é suficiente.
O sistema também precisa de metadados que possam ser pesquisados, filtrados e revisados sem abrir o documento repetidamente.
Os metadados úteis podem incluir:
- ID do remetente
- categoria de documento
- período de pagamento
- nome do empregador
- data de upload
- revisar status
- notas de revisão
Isso se torna especialmente útil quando um painel de administração precisa mostrar:
- revisões pendentes
- documentos rejeitados
- registros expirados
- documentos enviados por um usuário específico
O arquivo carregado deve ser tratado como evidência. Os metadados devem ser tratados como o registro do aplicativo.
Essa separação mantém sua UI rápida e seu back-end mais fácil de consultar.
Projete o fluxo de trabalho em torno da revisão, não apenas do envio
O upload do usuário é apenas o começo.
Um fluxo de trabalho de verificação de renda real geralmente requer um revisor.
Isso pode ser:
- um membro da equipe de suporte
- um credor
- um representante de RH
- um gerente de propriedade
- um administrador de operações
Isso sugere um fluxo de trabalho mais parecido com:
User uploads file
        ↓
Document status = pending_review
        ↓
Reviewer opens record
        ↓
Reviewer approves or rejects
        ↓
Decision is stored with notes
Se o sistema parar em “upload bem-sucedido”, ele não concluiu o processo de negócios.
A fase de revisão deve apoiar ações como:
- aprovar
- rejeitar
- solicitar outro upload
- sinalizar como incompleto
Você também pode querer notas opcionais:
- “Período de pagamento não visível”
- “Imagem muito desfocada”
- “Precisa de um documento mais recente”
Isso melhora a transparência e ajuda os usuários a se recuperarem da rejeição.
Use exemplos úteis na IU
Alguns usuários não saberão imediatamente o que se qualifica como prova aceitável.
Um formulário útil pode reduzir a confusão listando exemplos como:
- recibos de pagamento
- recibos de salário
- cartas de renda emitidas pelo empregador
- resumos fiscais
- extratos bancários, se permitido pela política
Se o seu produto precisar explicar formatos ou exemplos aceitos, consulte um guia sobre o que se qualifica como um documento comprovante de renda pode ser útil em conteúdo voltado para o usuário ou seções de ajuda.
Usado desta forma, o link funciona como material de referência de apoio e não como assunto do artigo.
Para os leitores do SitePoint, o ponto mais importante é arquitetônico: se os usuários estiverem confusos sobre o significado comercial de um campo ou upload obrigatório, sua validação de back-end acabará detectando muitos erros evitáveis.
A orientação clara no estágio de entrada reduz a carga de suporte posteriormente.
Construa para substituição, não apenas para o primeiro upload
Os usuários geralmente precisam substituir um documento.
Por exemplo:
- eles enviaram o arquivo errado
- o documento foi rejeitado
- é necessário um período de pagamento mais recente
- a qualidade da imagem era muito ruim
Portanto, o sistema deve suportar versionamento ou substituição.
Em vez de sobrescrever silenciosamente, você pode armazenar:
{
  "documentId": "doc_01",
  "version": 2,
  "replaces": "doc_00",
  "status": "pending_review"
}
Isso lhe dá uma história.
Essa história pode ser importante para:
- casos de suporte
- resolução de disputas
- registro de conformidade
- trilhas de auditoria
Um sistema que preserva apenas o arquivo mais recente pode ser mais simples, mas também torna mais difícil entender o que aconteceu quando o fluxo de trabalho se torna mais complexo.
Tornar o status visível para os usuários
Depois de enviar um documento, os usuários não devem ficar se perguntando o que acontecerá a seguir.
Uma simples exibição de status pode comunicar:
- Enviado
- Em revisão
- Aprovado
- Rejeitado
- Mais informações necessárias
Isso reduz tickets de suporte desnecessários e melhora a confiança.
Um bom painel do usuário pode mostrar:
| Documento | Status | Enviado | Nota do revisor |
|---|---|---|---|
| Recibo de pagamento | Em revisão | 10 de setembro | – |
| Extrato bancário | Rejeitado | 2 de setembro | Faça upload de uma cópia mais clara |
Esse tipo de interface não é complicado, mas faz com que o fluxo de trabalho pareça intencional em vez de opaco.
Adicionar registro de auditoria
Para fluxos de trabalho baseados em documentos, a auditabilidade é importante.
No mínimo, você pode querer registrar eventos como:
- carregado
- visto
- aprovado
- rejeitado
- substituído
- excluído
Um registro de evento simplificado pode ter a seguinte aparência:
{
  "event": "approved",
  "documentId": "doc_01",
  "actorId": "admin_204",
  "timestamp": "2026-09-10T12:45:00Z"
}
Os registros de auditoria são valiosos porque ajudam a responder perguntas como:
- Quem aprovou este documento?
- Quando foi revisado?
- Houve uma versão anterior rejeitada?
- O usuário substituiu o arquivo após a rejeição?
Em fluxos de trabalho de negócios sensíveis, essas questões eventualmente surgem.
É melhor projetá-los antecipadamente do que reconstruí-los posteriormente a partir de toras dispersas.
Use controle de acesso baseado em função
Nem todo usuário logado deve poder visualizar todos os documentos de receitas.
Por exemplo:
- os usuários devem ver apenas seus próprios uploads
- os revisores devem ver apenas os documentos atribuídos a eles ou dentro do escopo de sua função
- os administradores podem precisar de acesso mais amplo
- a equipe de suporte pode precisar de acesso a metadados sem acesso para download de arquivos
É aqui que o controle de acesso baseado em funções se torna importante.
Em vez de uma verificação simples como:
if (user) {
  allowAccess();
}
você precisa de algo mais próximo de:
if (
  user.role === "admin" ||
  document.ownerId === user.id ||
  document.reviewerId === user.id
) {
  allowAccess();
}
As regras exatas dependem da aplicação, mas o princípio é o mesmo:
a autenticação responde quem é o usuário. A autorização responde ao que eles estão autorizados a fazer.
Considere OCR e IA com cuidado
Alguns aplicativos podem querer extrair informações de documentos de renda carregados.
Isso pode incluir:
- nome do empregador
- data de pagamento
- salário bruto
- salário líquido
- período de pagamento
OCR ou extração assistida por IA podem ajudar a preencher previamente os dados de revisão, mas não devem se tornar automaticamente a fonte da verdade.
Uma arquitetura mais segura se parece com:
Upload
  ↓
Secure storage
  ↓
Optional OCR / extraction
  ↓
Suggested metadata
  ↓
Human review
  ↓
Approved record
Isso mantém a IA ou OCR em uma função auxiliar.
O sistema ainda deve permitir que um revisor verifique, corrija ou ignore os valores extraídos.
Para os desenvolvedores, este é o padrão útil: a automação pode reduzir o trabalho repetitivo de revisão, mas não deve ignorar os controles que tornam o fluxo de trabalho confiável.
Mantenha a implementação modular
Uma implementação limpa geralmente separa as preocupações em serviços ou módulos, como:
- manipulação de upload
- armazenamento de arquivos
- persistência de metadados
- revisar fluxo de trabalho
- registro de auditoria
- controle de acesso
Isso pode ser parecido com:
Upload Controller
    ↓
Storage Service
    ↓
Document Service
    ↓
Review Service
    ↓
Audit Log Service
Isso torna o recurso mais fácil de alterar posteriormente.
Por exemplo, se você trocar de provedor de armazenamento, não precisará reescrever o fluxo de trabalho de revisão.
Se você adicionar o OCR posteriormente, isso não exigirá o redesenho da lógica de controle de acesso.
Quanto mais essas responsabilidades permanecerem separadas, mais fácil será testar e manter o recurso.
Adicionar documentação interna para desenvolvedores
Os recursos de verificação de renda geralmente evoluem com o tempo.
Alguém se junta à equipe meses depois e pergunta:
- Quais formatos são aceitos?
- Onde os arquivos estão armazenados?
- Quem pode aprová-los?
- Como funciona a substituição?
- O que é registrado?
Isso significa que o recurso se beneficia tanto da documentação interna quanto da documentação externa.
Um bom documento interno pode explicar:
- os estados do ciclo de vida
- o modelo de armazenamento
- as regras de autorização
- as ações de revisão
- o esquema do log de auditoria
- qualquer política de retenção
Os desenvolvedores trabalham mais rápido quando o fluxo de trabalho é explícito, em vez de conhecimento tribal.
Considerações Finais
A verificação de renda é um bom exemplo de por que os fluxos de trabalho de negócios raramente são apenas CRUD com uploads de arquivos.
O que parece simples no nível da UI geralmente depende de várias preocupações mais profundas de engenharia:
- validação
- autorização
- armazenar
- estado do fluxo de trabalho
- revisar lógica
- auditabilidade
Para os desenvolvedores, o objetivo não é apenas permitir que os usuários anexem um arquivo.
É projetar um sistema onde documentos confidenciais possam ser coletados, protegidos, revisados e rastreados de uma forma que permaneça compreensível tanto para usuários quanto para administradores.
Se você construir o fluxo de trabalho em torno de:
estados claros, armazenamento seguro, ações do revisor e trilhas de auditoria
você acaba com algo muito mais robusto do que um formulário de upload.
Você acaba com um processo de documento no qual o aplicativo pode confiar.
