


Os invasores sequestraram os controles de refrigeração da Danfoss durante a noite e empurraram as caixas para 122F. Os EUA são o maior mercado único do fornecedor dinamarquês
Os hackers transformaram caixas refrigeradas em centenas de supermercados franceses em algo mais próximo de fornos durante a noite de domingo. Eles elevaram as temperaturas até 50°C (122°F), estragaram o estoque fresco e congelado e, segundo os promotores de Paris, provocaram incêndios.
O ataque ocorreu na noite de 11 a 12 de outubro e atingiu sistemas de controle de refrigeração fabricados pelo grupo de engenharia dinamarquês Danfoss. Os atacantes não cortaram o resfriamento. Em vez disso, eles teriam sequestrado uma configuração de manutenção de rotina e travado as unidades em um ciclo de degelo ininterrupto. Les Mousquetaires, proprietário da rede Intermarché, disse que os casos afetados duraram cerca de seis horas.
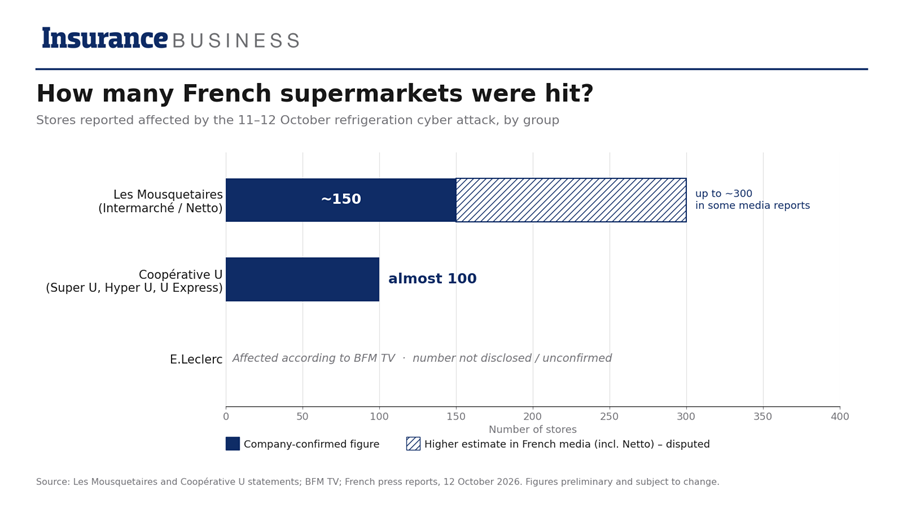
O grupo disse que cerca de 150 lojas do Intermarché foram atingidas e que todos os produtos frescos e congelados nesses locais foram jogados fora. Algumas reportagens da mídia francesa estimam o total do grupo próximo de 300, uma vez incluídas as lojas de desconto Netto. A Coopérative U disse que quase 100 de suas lojas foram afetadas. A emissora BFM TV informou que E.Leclerc, o maior dono de mercearia da França, também foi apanhado.
O CEO da Coopérative U, Dominique Schelcher, postou no X que direcionar equipamentos essenciais para manter os alimentos frescos do país era “sem precedentes” e “inaceitável”.
Segundo a imprensa francesa, Les Mousquetaires estima as suas perdas em milhões de euros. Os gestores de lojas individuais descreveram amortizações de cerca de 50.000 euros a mais de 200.000 euros por local.
Os promotores de Paris abriram uma investigação sobre o que chamaram de ataque de “grande escala”. O primeiro-ministro Sébastien Lecornu pediu à agência nacional de segurança cibernética da França, ANSSI, que investigasse. O seu gabinete disse que a França está a coordenar com os parceiros europeus porque outros países também podem ser expostos.
Leia a seguir: Não sabemos onde estão 40.000 carros novos – JLR
Uma falha conhecida e um aviso federal
Uma fonte próxima a Lecornu disse que a ANSSI encontrou uma vulnerabilidade no software da Danfoss. A Danfoss disse estar ciente de incidentes que afetaram “um número limitado” de sistemas franceses executando firmware desatualizado. Acrescentou que há muito tempo insta os clientes a atualizar e retirar equipamentos legados.
As operadoras dos EUA foram avisadas. Em maio de 2025, o Agência de Segurança Cibernética e Infraestrutura publicou um comunicado sobre uma falha de autenticação nos gerenciadores de sistema AK-SM 800A da Danfoss, que administram refrigeração de supermercados. Em agosto deste ano, pesquisadores da ClaroA unidade Team82 da empresa detalhou outras falhas na mesma plataforma, que a Danfoss corrigiu desde então. Eles também relataram milhares de controladores acessíveis pela Internet aberta e encontraram pontos fracos semelhantes nos controladores XWEB Pro da Copeland. Os investigadores não disseram se alguma dessas falhas específicas foi usada na França.
Isso deve preocupar as operadoras nos EUA. A Danfoss administra seus negócios na América do Norte em Baltimore, e os EUA têm sido descritos como seu maior mercado em um único país. Até o momento não há indicação de que alguma loja nos EUA tenha sido atingida.
Quem paga?
O Intermarché já alertou que algumas das suas políticas podem não cobrir este tipo de incidentes em loja. Os segurados dos EUA poderão enfrentar o mesmo problema.
Os endossos de deterioração nas apólices de propriedade comercial são normalmente escritos em torno de quedas de energia ou falhas mecânicas. Mas as operadoras imobiliárias passaram anos reforçando as exclusões cibernéticas. GallagherJohn Farley tem disse à empresa de seguros que as políticas de propriedade tradicionais muitas vezes eliminam danos físicos relacionados com a cibersegurança, enquanto as políticas cibernéticas autónomas variam amplamente quanto à cobertura de danos à propriedade. Um refrigerador cheio de carne estragada pode cair direto naquele cibernético silencioso brecha.
Os danos físicos causados por um ataque cibernético podem ser segurados, mas geralmente apenas quando a empresa compra essa cobertura deliberadamente. Isso pode significar um endosso ao programa cibernético ou a um produto dedicado à propriedade cibernética.
Também existe um ângulo de sub-rogação. Les Mousquetaires teria dito que os sistemas eram gerenciados pela Danfoss. Qualquer transportador que pague um sinistro pode, portanto, tentar recuperar os seus custos mais acima na cadeia.
Leia a seguir: Jaguar Land Rover não conseguiu concluir a compra do seguro cibernético
A crescente conta cibernética dos supermercados
O retalho alimentar dos EUA já foi atingido antes, embora no lado das TI. O ataque do ano passado ao distribuidor United Natural Foods cortou até 400 milhões de dólares das suas vendas e deixou as prateleiras da Whole Foods vazias, e a empresa disse que esperava que o seu seguro cibernético cobrisse o incidente.
Separadamente, Ahold Delhaize, o grupo holandês que também é proprietário da Food Lion, Stop & Shop e Giant, disse na segunda-feira que estava a lidar com um “problema de segurança” que afetava as suas lojas na Holanda e na Bélgica. Não foi estabelecida qualquer ligação ao ataque francês e a perturbação relatada centrou-se nas suas cadeias europeias.
O ataque francês foi diferente. Os invasores ignoraram os dados e partiram direto para o estoque físico.
Corretores com clientes de supermercados, frigoríficos e distribuição de alimentos podem querer duas respostas esta semana. O equipamento de controle de refrigeração está conectado à internet e está corrigido? E qual apólice paga se alguém definir para 122F?
Leia a seguir: O que as violações no varejo do Reino Unido significam para o mercado global de seguros cibernéticos
