


Os ministros das finanças aprovam exercícios de “mesa” de IA de fronteira, e os cenários que planejam ensaiar se parecem muito com os que as seguradoras de catástrofes cibernéticas passaram anos modelando
As economias mais ricas do mundo estão prestes a fazer algo que normalmente cabe aos pilotos de avião e aos generais: ensaiar um desastre antes que aconteça.
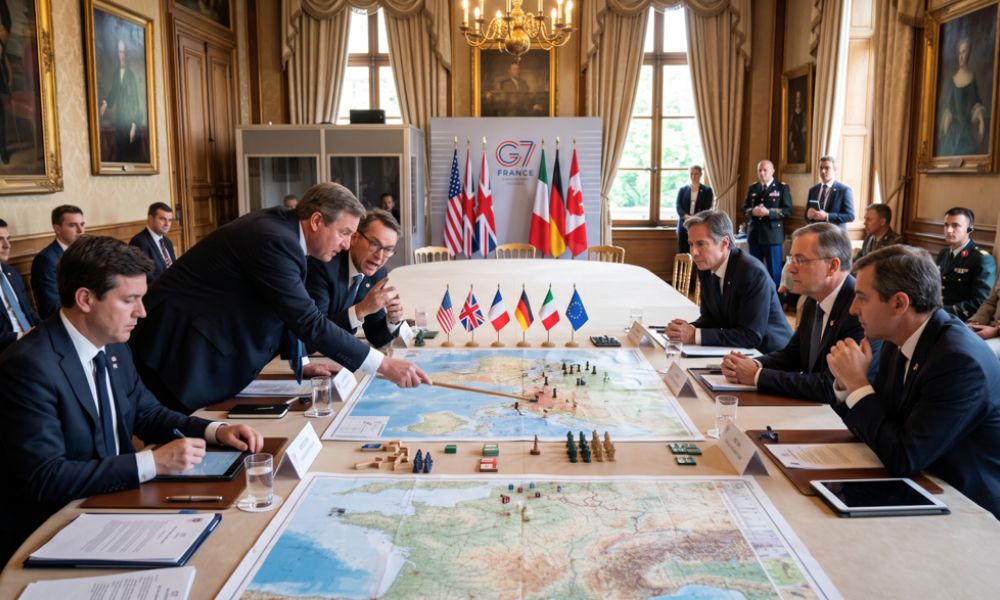
Os ministros das finanças e os governadores dos bancos centrais do G7, reunidos em Banguecoque à margem das reuniões anuais do FMI, concordaram em realizar exercícios de mesa simulando ataques cibernéticos ao sistema financeiro impulsionados pela IA. O ministro das finanças do Japão, Satsuki Katayama, disse aos repórteres na quinta-feira que o plano, elaborado pelos deputados das finanças do G7, havia sido aprovado em nível ministerial.
Cada autoridade financeira do G7 elaborará as suas próprias simulações e os bancos comerciais poderão participar dependendo do cenário, disse à Reuters um funcionário do Ministério das Finanças japonês. De acordo com o Financial Times, os exercícios têm como objetivo testar a resistência dos manuais de emergência dos governos para um grande evento cibernético. Os cenários podem incluir invasões e ataques impulsionados pela IA à própria infraestrutura de IA.
O G7 já está em intenso modo de preparação cibernética – seu Grupo de Especialistas Cibernéticos realizou um exercício de crise cibernética transfronteiriça em maio envolvendo ministérios das finanças, bancos centrais e reguladores de mercado de todos os sete países. Naquele mesmo mês, Katayama disse que os ministros concordaram em intensificar o monitoramento do risco cibernético e desenvolver medidas concretas sobre modelos de fronteira, batizando de Mitos Antrópicos. A novidade é o foco explícito na IA como arma do atacante.
Uma ameaça que se move na velocidade da máquina
O FMI Relatório de estabilidade financeira global de outubro de 2026 classificou um grande ataque cibernético, juntamente com uma correção de mercado impulsionada pela IA e o aumento dos custos de financiamento do governo, como três riscos que poderiam apertar abruptamente as condições financeiras em todo o mundo.
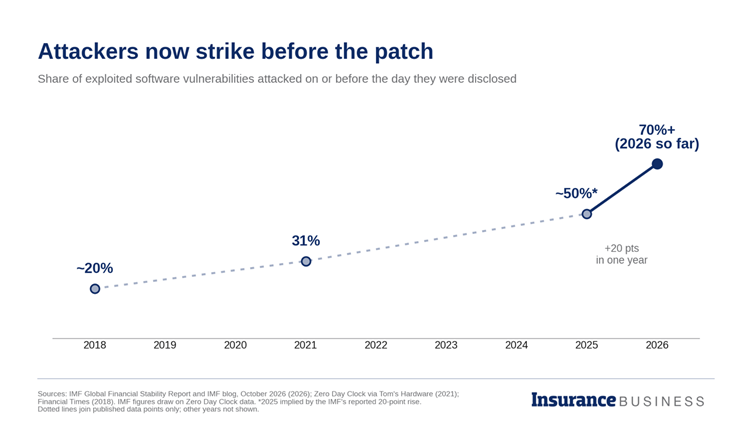
O problema da velocidade também está aumentando. Em mais de 70% dos casos relatados até agora neste ano, os fornecedores de software quase não tiveram tempo para corrigir uma vulnerabilidade antes que os invasores a explorassem. o FMI disse. Isso representa um aumento de 20 pontos percentuais em relação a 2025 e mais que o dobro da proporção em 2021.
Caio Ferreira, vice-chefe da divisão de análise de mercados globais do FMI, disse ao FT que a forte dependência de fornecedores de tecnologia terceiros cria pontos de estrangulamento onde uma perturbação poderia repercutir no sistema. Mesmo sem grandes perdas financeiras, alertou, “a perda de confiança pode ser um evento sistémico em si”.
“Estamos todos olhando para a mesma caixa preta”, disse o ministro das Finanças holandês, Eelco Heinen, ao FT. O que ele quer dizer é que um punhado de países controla a tecnologia, mas todas as economias estão expostas a ela.
De incidentes hipotéticos a incidentes reais
A Coreia do Sul ofereceu um exemplo vivo em 6 de outubro, quando o presidente Lee Jae Myung disse que surgiram sinais de que a IA foi usada em hacks recentes em bancos comerciais. As violações expuseram as informações pessoais dos clientes e desencadearam uma investigação policial completa, embora as autoridades não tenham identificado as ferramentas de IA envolvidas.
No Reino Unido, a Autoridade de Conduta Financeira Revisão de 2 de setembro da IA de fronteira e da resiliência cibernética descobriram que os modelos estão revelando falhas mais rapidamente do que muitas empresas conseguem validá-las e corrigi-las, e podem encadear pontos fracos de baixa classificação em novas rotas de ataque. Na quinta-feira, o vice-governador do Banco de Inglaterra disse que os bancos já não podem assumir que as suas defesas estão imunes a ataques viabilizados pela IA, informou a Reuters.
Leia a seguir: O Fed acaba de duplicar o seu alerta de risco de IA. Aqui está o que isso significa para as seguradoras cibernéticas dos EUA
Andrew Bailey, governador do Banco da Inglaterra e presidente do Conselho de Estabilidade Financeirajá disse aos ministros das finanças do G20 que o impacto da IA de fronteira no risco cibernético é a ameaça mais imediata à estabilidade financeira global. Em Banguecoque, ele apelou a testes de modelos mais rigorosos e a padrões de segurança mais elevados, informou o FT.
Os EUA já estão no meio disso
Os bancos dos EUA estão em alerta desde a primavera. Dias depois de a Anthropic anunciar o Mythos Preview em 7 de abril, o secretário do Tesouro, Scott Bessent, e o presidente do Fed, Jerome Powell, se reuniram com os principais CEOs de bancos para discutir os riscos cibernéticos do modelo.
A limpeza é cara. O Bank of America colocou 1.000 empreiteiros e 3.000 funcionários para trabalhar na correção de falhas de software encontradas pelo Mythos e outros modelos de fronteira, disse o CEO Brian Moynihan à CNBC. O CEO do JPMorgan Chase, Jamie Dimon, disse que o risco cibernético aumentou dez vezes quando o Mythos foi lançado.
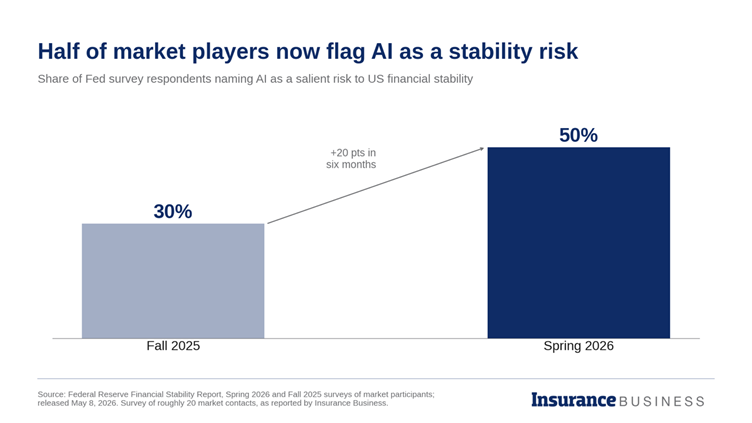
O sentimento do mercado mudou com isso. No Relatório de Estabilidade Financeira de maio do Fed, metade dos cerca de 20 contatos de mercado pesquisados nomearam a IA como um risco relevante para o sistema financeiro, acima dos 30% seis meses antes.
Por que as seguradoras devem prestar atenção
Para as seguradoras, os cenários do G7 parecem um modelo de catástrofe cibernética ganhando vida. Um fornecedor comprometido ou um componente de software amplamente utilizado que destrua milhares de segurados de uma só vez é o evento de agregação que os subscritores mais temem. É também a preocupação que colocou O Mythos da Anthropic no centro dos temores de agregação de riscos cibernéticos desde abril.
Os modeladores estão se ajustando. A empresa de análise cibernética CyberCube alertou em abril que a IA concentrada em plataformas de nuvem e provedores de modelos poderia aumentar o risco de agregação de portfólio e instou os modeladores de catástrofes a incorporarem dinâmicas de IA em seu trabalho. Seu diretor de inteligência de ameaças, William Altman, disse que a IA está “comprimindo o ciclo de vida do ataque cibernético”. Em setembro, a empresa adicionou seis famílias de eventos de IA para ajudar as transportadoras a avaliar onde podem ocorrer as perdas causadas pela IA.
Suíça Re tem uma visão mais comedida. Fabian Willi, seu chefe de contas cibernéticas, disse que a IA está ampliando os riscos cibernéticos familiares em vez de criar novos, e que as reivindicações relacionadas à IA permanecem limitadas por enquanto. Mas o ressegurador último relatório do mercado cibernético questiona se as grandes empresas dos EUA, que compram limites médios de cerca de 120 milhões de dólares, estão a comprar o suficiente. Alguns podem precisar dobrá-los, disse.
Leia a seguir: O seguro cibernético pode sobreviver ao choque do Mythos?
Trevor Jones, sócio da prática de seguros de West Monroe, alertou que a IA está diminuindo a distância entre a descoberta de uma vulnerabilidade e uma perda financeira, o que “cria pressão sobre os modelos cibernéticos que foram construídos para um cenário de ameaças de evolução mais lenta”. Jeff Kulikowski, da Westfield Specialty, rebateu que as operadoras passaram anos modelando eventos sistêmicos e agora estão recalibrando esses modelos para IAembora admita que o mercado ainda não viu nada.
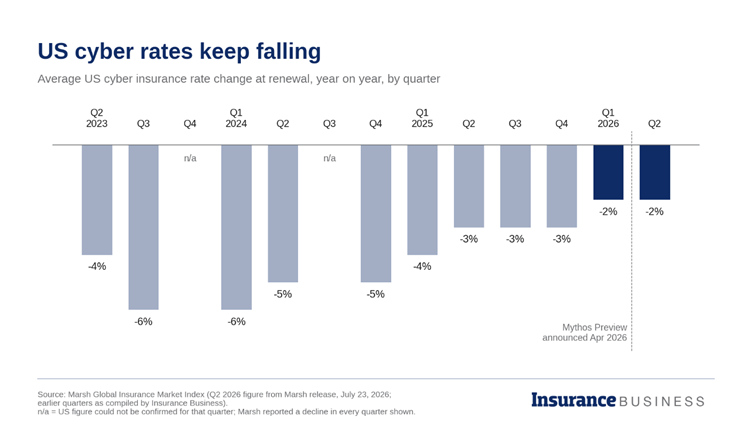
Os preços, no entanto, não acompanharam as manchetes. As taxas cibernéticas dos EUA caíram 2% no segundo trimestre, de acordo com Pântanodo Índice Global do Mercado de Seguros, e vêm caindo desde meados de 2023. Globalmente, as taxas cibernéticas diminuíram durante 12 trimestres consecutivos.
A formulação da política é o outro ponto de pressão. O escritório de advocacia DAC Beachcroft observou que a maioria das políticas cibernéticas não menciona a IA, deixando em aberto a questão de saber se as perdas causadas pela IA são silenciosamente cobertas.
Leia a seguir: Dimon diz que o risco cibernético da IA aumentou dez vezes. Os preços dos seguros cibernéticos ainda estão caindo
Cinco perguntas para clientes de instituições financeiras
Os exercícios do G7 testarão os manuais dos governos, mas os corretores podem testar os programas dos seus clientes agora:
- A política é omissa em relação à IA? Verifique se o texto aborda explicitamente os ataques habilitados por IA ou deixa a questão em aberto.
- Onde estão as dependências compartilhadas? Mapeie os fornecedores de nuvem, software e IA dos quais o cliente depende e como uma falha nesses locais desencadearia uma cobertura contingente para interrupções de negócios.
- Com que rapidez o cliente corrige? Com a exploração agora muitas vezes começando no dia em que uma falha é divulgada, um ciclo de patch medido em semanas é um sinal de alerta.
- Os limites são dimensionados para um evento correlacionado? A opinião da Swiss Re de que algumas grandes empresas poderão necessitar de duplicar os seus actuais limites é uma referência útil para a conversa.
- O plano de resposta foi testado na velocidade da IA? Os reguladores estão ensaiando ataques à velocidade das máquinas; os planos de resposta e recuperação de incidentes dos clientes também deveriam ser.
O que vem a seguir
As autoridades não disseram quando serão realizados os exercícios do G7 ou quais instituições financeiras participarão. Mas as fraquezas que expõem provavelmente moldarão o que os supervisores exigem das instituições financeiras e, por extensão, o que os subscritores pedem na renovação. Para as operadoras que ainda estão reduzindo as taxas cibernéticas, esse poderá ser o momento em que os preços do mercado e seu quadro de ameaças finalmente se encontrarão.
