


O relatório de incidente da exchange traça uma campanha norte-coreana de cinco meses que usou recrutadores falsos e ferramentas de desenvolvedor adulteradas
Números-chave
US$ 6,3 bilhões: Estimativa de perda da Binance, um recorde para roubo de criptografia
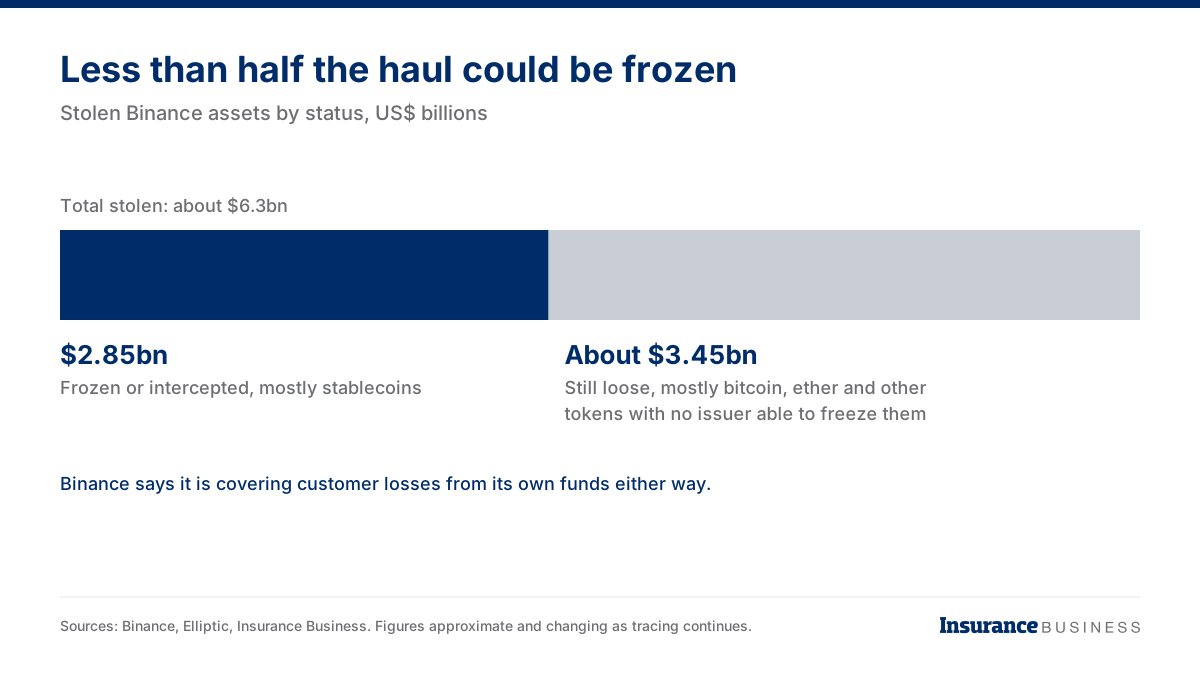
US$ 2,85 bilhões: congelado ou interceptado até agora
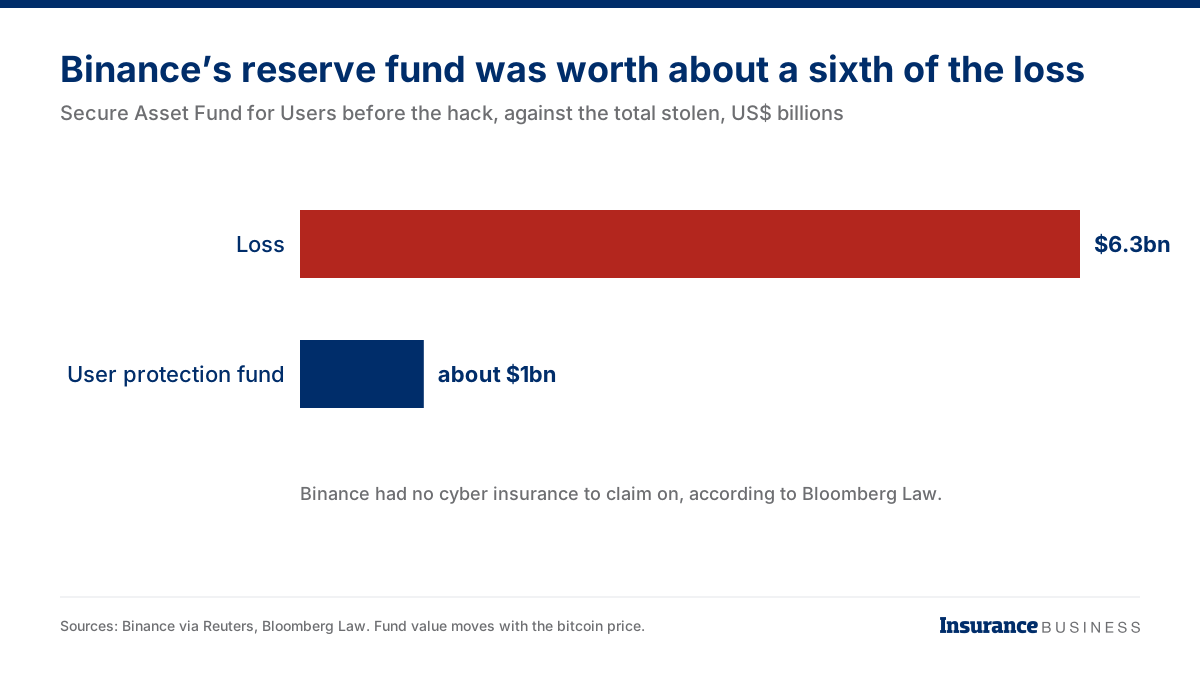
Cerca de US$ 1 bilhão: O próprio fundo de proteção do usuário da Binance antes do hack
95%: slebre dos fundos afetados Binance diz que substituiu
57: Ataques ligados à Coreia do Norte Binance diz ter bloqueado no início de 2026
Em setembro, um engenheiro de software da Binance recebeu uma ligação sobre um novo emprego. Seis semanas depois, o código que ele baixou para o teste para levar para casa ajudou os invasores a sair com cerca de US$ 6,3 bilhões, o maior roubo de criptografia já registrado.
Binance expôs a sequência em um relatório de incidente na terça-feira. O O FBI atribuiu o ataque ao TraderTraitorum grupo de hackers apoiado pelo Estado norte-coreano. A Coreia do Norte nega qualquer papel. A exchange também não tinha seguro cibernético para reivindicar, informou a Bloomberg Law, citando uma pessoa familiarizada com o assunto.
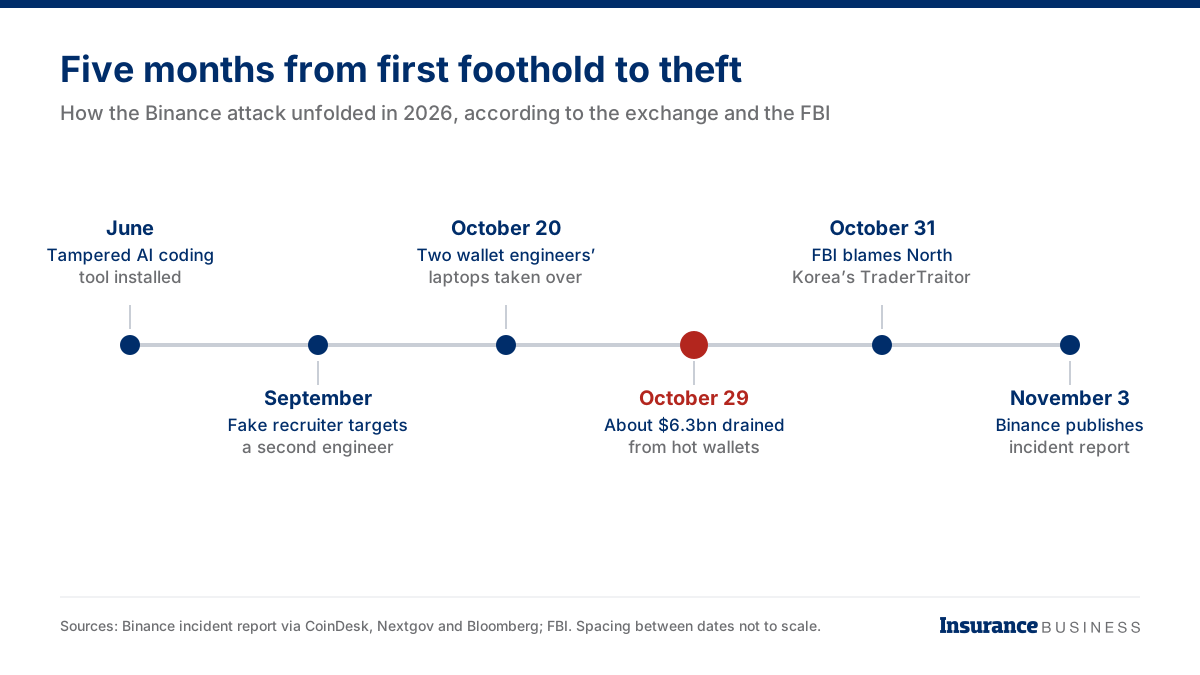
Cinco meses desde o primeiro apoio até o roubo
A primeira invasão ocorreu em junho. Um funcionário configurando um assistente de codificação de IA baixei um instalador adulteradoque mostrou os invasores que na Binance trabalharam em seus sistemas de carteira.
Em setembro, alguém que afirmava ser diretor de projetos em uma empresa que não existia contatou um segundo engenheiro em um local de trabalho legítimo. Um falso representante de RH o entrevistou em vídeo e compartilhou um perfil de mídia social cheio de fotos pessoais, disse Jimmy Su, diretor de segurança da Binance, aos repórteres. A tarefa de codificação que ele baixou continha código malicioso.
Em 20 de outubro, os invasores usaram seu laptop e uma ferramenta interna da Binance AI para assumir o controle dos computadores de dois engenheiros da equipe de carteira. A Binance não disse o que a ferramenta faz ou como foi mal utilizada. Em 29 de outubro, eles usaram credenciais roubadas para lançar um contêiner e executar um script que transferia fundos das carteiras quentes da Binance, as carteiras conectadas à Internet que lidam com as retiradas dos clientes.
“Isso não deveria ter acontecido”, disse Binance em um pedido de desculpas aos usuários. Co-presidente-executivo Richard Teng disse no X que a empresa publicasse o relatório completo para que outras empresas pudessem aprender com ele.
Leia a seguir: O cenário de ameaças que deveria manter os subscritores cibernéticos dos EUA acordados à noite
Uma tática norte-coreana familiar
O recrutamento falso é um dos métodos mais bem documentados da Coreia do Norte. A Palo Alto Networks classifica isso como “Entrevista Contagiosa”. O país também aplica o esquema inverso, colocando seus próprios operacionais em trabalhos remotos de TI em empresas ocidentais.
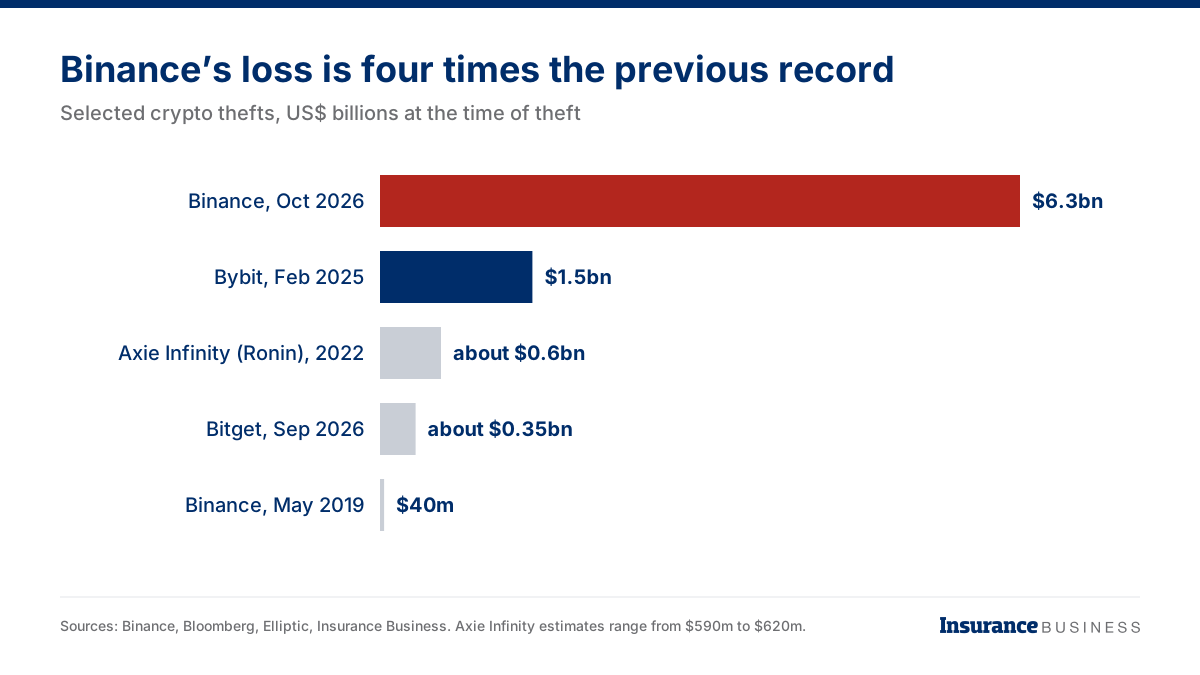
Em 2022, uma falsa oferta de emprego a um engenheiro da Axie Infinity precedeu um roubo de cerca de US$ 600 milhões. Em fevereiro de 2025, hackers roubaram cerca de US$ 1,5 bilhão da Bybit, o recorde anterior, e o FBI também culpou a TraderTraitor por esse ataque.
Os ataques estão ficando maiores. Laboratórios TRM estima que grupos ligados à Coreia do Norte obtiveram cerca de 76% de todo o valor de hack de criptografia nos primeiros quatro meses de 2026. A Binance afirma que bloqueou 57 tentativas suspeitas de ligação à Coreia do Norte este ano, antes que esta tivesse sucesso.
Políticas que não teriam pago
A Binance oferece cobertura para diretores e executivos que possam enfrentar investigações ou ações judiciais por causa do hack. De acordo com a Bloomberg Law, não foi possível adquirir seguro cibernético, posição que compartilha com muitas empresas de criptografia. A Binance não comentou sua capa.
As apólices que poderia ter comprado excluem frequentemente este tipo de perda. Os formulários padrão de crime foram redigidos para dinheiro e títulos, e a maioria das redações cibernéticas excluem a perda ou transferência de fundos, a menos que seja adicionada cobertura de ativos digitais. Christopher Keegan, da Brown & Brown, disse que as políticas em espécie podem proteger moedas mantidas offline em armazenamento refrigerado, mas normalmente não cobrem tokens roubados de carteiras quentes em um hack.
A atribuição do FBI acrescenta outro problema. Quando um governo nomeia um interveniente estatal, entram em jogo as exclusões de guerra e de ataques apoiados pelo Estado. Lloyd’s Boletim de Mercado Y5381 exigiu políticas cibernéticas autônomas para incluir tais exclusões desde março de 2023, embora não esteja claro se um roubo de uma bolsa privada atende ao limite do boletim. “O patrocínio estatal não elimina automaticamente a cobertura”, disse Alana McMullin, sócia do segurado da Lathrop GPM.
Peter Hardy, sócio da Reed Smith, disse à Bloomberg Law que uma perda desta dimensão provavelmente atrairá os reguladores dos EUA.
Leia a seguir: Ataques a concessionárias de água reavivam o debate sobre a exclusão da guerra no seguro cibernético
Binance paga com seus próprios fundos
A Binance está cobrindo a perda sozinha. Seu Fundo Seguro de Ativos para Usuários, criado a partir de taxas de negociação desde 2018, detinha cerca de US$ 1 bilhão antes do hack, de acordo com as divulgações da empresa. O restante vem de um fundo de seguro de futuros e da tesouraria corporativa.
“A SAFU Binance configurada com US$ 1 bilhão, que parecia um grande número na época, não parece tão grande agora”, disse um proeminente subscritor cibernético à Insurance Business em uma discussão não oficial.
Cerca de US$ 2,85 bilhões em ativos roubados foram congelados ou interceptados, principalmente stablecoins cujos emissores podem bloquear transferências, de acordo com rastreamento blockchain do roubo. Bitcoin e Ether não têm emissor para congelá-los.
“Converter a criptomoeda roubada em fundos utilizáveis continua difícil tanto para atores patrocinados pelo Estado quanto para grupos criminosos”, disse o subscritor com quem conversamos. “Forçar os invasores a confiar em métodos de lavagem complexos e demorados, que muitas vezes resultam no saque bem-sucedido de apenas uma parte dos fundos.”
A Binance pausou as retiradas por quase dois dias e as reabriu no domingo. Afirma que substituiu cerca de 95% dos fundos afetados, enquanto as saídas líquidas atingiram cerca de 4,7 mil milhões de dólares na segunda-feira. Binance.US, uma empresa separada, afirma que não foi afetada.
O Bitcoin caiu mais de 4% para perto de US$ 76.000 após o roubo e foi negociado em torno de US$ 77.600 na terça-feira.
Leia a seguir: Antares apoia nova cobertura afirmativa de guerra cibernética para operadores de infraestrutura crítica dos EUA
O que os corretores devem tirar disso
Os métodos usados na Binance funcionariam contra um banco, uma empresa de pagamentos ou uma MGA. A engenharia social já é responsável pela maioria das perdas cibernéticas: foi responsável por 57% dos sinistros cibernéticos ocorridos no primeiro semestre de 2025, de acordo com dados de Resiliência citados em Relatório da Insurance Business sobre uma violação de MGA direcionada a funcionários.
Na renovação, os subscritores provavelmente perguntarão como os clientes examinam os recrutadores e os novos contratados, quem possui chaves privilegiadas e tokens de acesso e quais ferramentas internas de IA podem acessar. Para os clientes de ativos digitais, os corretores também devem verificar quanto dinheiro está nas carteiras quentes, se algum fundo de autosseguro detém o que reivindica e como são redigidas as cláusulas de guerra, apoiadas pelo Estado e de engenharia social.
A IA torna o phishing e a falsificação de identidade mais fáceis de executar em grande escala, e é uma questão em aberto se a linguagem política e a subscrição irão acompanhar.
Leia a seguir: O assalto à Binance durou 30 minutos. O trabalho de base levou dias
