

Ataques de refrigeração e crescente implantação de IA colocam a exposição a danos físicos em destaque
A atribuição, pela França, dos ataques informáticos à refrigeração de supermercados à Guarda Revolucionária do Irão está a aguçar as questões sobre como as empresas garantem ataques cibernéticos que danificam stocks e equipamentos, à medida que os sistemas operativos conectados trazem perdas físicas para as discussões sobre riscos cibernéticos.
O ministro das Relações Exteriores da França, Jean-Noël Barrot, disse na segunda-feira que a Guarda Revolucionária foi responsável pelos ataques de outubro e que a França iria aplicar sanções europeias. Sua declaração seguiu-se à reportagem da Reuters de que autoridades francesas suspeitavam que hackers apoiados pelo Estado iraniano estivessem por trás dos incidentes.
O ataque de 11 de Outubro anulou os controlos de temperatura de refrigeração em centenas de estabelecimentos. A Reuters informou que algumas unidades afetadas estavam obsoletas ou rodavam firmware desatualizado.
Ataques de refrigeração se espalham além dos supermercados
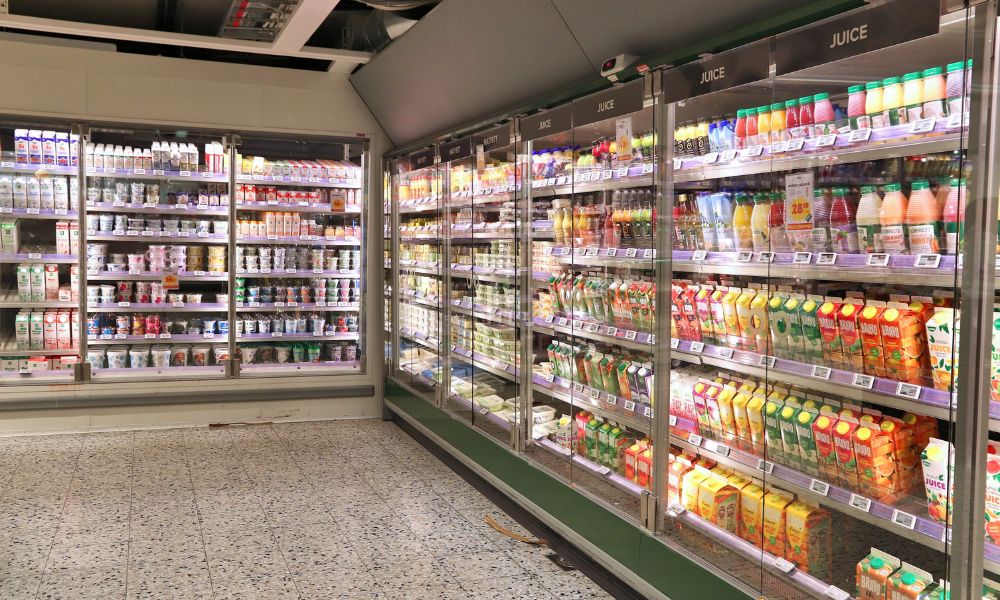
Um relatório publicado segunda-feira pelo centro de coordenação de crises cibernéticas da França disse que o ataque teve como alvo controladores de refrigeração em cerca de 700 locais de varejo durante a noite de 11 a 12 de outubro. Os invasores alteraram as configurações de degelo para altas temperaturas, causando perdas substanciais de estoque e pelo menos 15 incêndios.
Os varejistas afetados incluíram Carrefour, Intermarché e Leclerc. As autoridades também identificaram vítimas noutros locais da indústria alimentar, incluindo pequenos talhos, um matadouro e fábricas cooperativas de transformação de alimentos.
O relatório francês atribuiu a operação a Shahid Kaveh, uma unidade cibernética afiliada à Guarda Revolucionária. Os investigadores citaram conexões entre a infraestrutura de ataque e outras atividades associadas à unidade, juntamente com vestígios de farsi recuperados dessa infraestrutura.
Os danos ilustraram como a interferência com um controlador digital pode rapidamente se tornar uma perda física. A Reuters informou que algumas unidades de refrigeração afetadas estavam obsoletas ou rodavam firmware desatualizado.
Outros incidentes ocorreram no início de novembro. A Reuters informou que os sistemas de refrigeração em lojas em oito países europeus foram adulterados mais ou menos na mesma altura em que três bancos de sangue regionais franceses sofreram um ataque cibernético que afetou a monitorização e os controlos do armazenamento refrigerado.
Separadamente, investigadores militares dos EUA disseram que estavam examinando suspeitas de hacks de refrigeração em comissários militares; não foi estabelecida uma ligação aos incidentes europeus.
Leia mais: Pentágono investiga falhas de freezer enquanto ataques franceses expõem lacunas de cobertura
Equipamentos conectados ampliam cenário de perdas
Os incidentes evidenciaram um cenário preocupante para os segurados: um sistema manipulado remotamente pode deixar estoque estragado, equipamentos danificados, operações interrompidas e outras perdas.
Ashley Jones, vice-presidente sênior de risco e consultoria de IA, prática cibernética e tecnológica da Lockton, disse à Insurance Business em uma entrevista anterior que a Internet das coisas, ou IoT, merece maior atenção nas discussões sobre as defesas das empresas.
“A IoT tem sido uma conversa na subscrição cibernética há muito tempo. Acho que é uma área que irá e deverá vir para o primeiro plano da conversa quando falamos sobre a posição defensiva que as empresas precisam ter”, disse Jones à Insurance Business.
Sua preocupação também está ligada à expansão das ferramentas de inteligência artificial e à forma como a tecnologia interconectada expande os sistemas que os invasores podem manipular. “Você poderia ter linhas de fabricação integradas à IA, permitindo que um ponto de entrada ou um alvo para um ator de ameaça causasse algum acidente que poderia resultar em lesões corporais, danos à propriedade de terceiros, danos à propriedade de terceiros”, apontou ela.
Essa gama de danos potenciais dá aos corretores um motivo para envolver colegas que lidam com a cobertura de propriedades e responsabilidades juntamente com especialistas cibernéticos. Um ponto de partida útil, disse Jones, é mapear o equipamento conectado de um cliente em relação às consequências da perda de controle do mesmo e, em seguida, examinar a formulação e os limites da política relevante.
A discussão também precisa levar em conta um invasor que busca interrupção sem exigir pagamento ou roubar informações. Jones disse que as motivações dos atores da ameaça variam do hacktivismo ao ganho financeiro, com diferentes objetivos que moldam as perdas que podem causar.
“É sempre um jogo de gato e rato, mas temos que ser muito criativos ao pensar no que esses agentes de ameaças querem realizar e como podem realizá-los”, disse Jones.
