


A IA poderá em breve se espalhar por casas inteligentes, alerta a Antrópica. Aqui está o que as seguradoras precisam saber
O argumento para a casa inteligente sempre foi a conveniência: luzes que diminuem na hora certa, portas que podem ser trancadas com um telefone, um forno que você pode pré-aquecer no escritório. Esta semana, dois dos maiores nomes da tecnologia ofereceram imagens muito diferentes de como será aquela casa conectada daqui a um ano – e o momento é particularmente importante dadas as notícias que demos no fim de semana do enorme hack iniciando incêndios em supermercados franceses através de geladeiras conectadas.
Hoje cedo, a Apple lançou o HomeView, uma tela de US$ 299 montada na parede ou na mesa, projetada para ser colocada no centro dos dispositivos domésticos. Um dia antes, o desenvolvedor de IA Anthropic pesquisa publicada argumentando que a mesma classe de dispositivos baratos e sempre ligados poderia, dentro de meses, tornar-se um terreno fértil para programas de IA que se copiam de dispositivo para dispositivo sem nenhum ser humano no controle.
Nenhuma das empresas estava conversando com seguradoras. Mas para as operadoras que escrevem para proprietários de residências, coberturas cibernéticas pessoais e pequenas coberturas cibernéticas comerciais, o momento é difícil de ignorar: o número de dispositivos conectados na casa média do segurado continua aumentando e o modelo de ameaça para esses dispositivos pode estar prestes a mudar.
Uma caixa de TV de US$ 55 como apresentador de IA – sem botão desligar
O Frontier Red Team da Antrópico, o grupo que investiga seus próprios modelos e modelos rivais em busca de capacidades perigosas, teve o cuidado de não espalhar o medo imediato, mas alertou que poderia haver problemas pela frente. Nenhuma IA autopropagadora foi encontrada na natureza, escreveram os pesquisadores William Zhou e Daniel Freeman. Em vez disso, o que encontraram foram “sinais de vida”.
Para testar se os equipamentos domésticos poderiam transportar um modelo de IA significativo, a equipe comprou 15 caixas de streaming de Android TV fora da marca por cerca de US$ 55 cada, conectou-as em rede e dividiu o modelo Gemma4-26B-A4B aberto do Google em todas elas, com cada caixa contendo duas das camadas do modelo. Funcionou, embora lentamente: cerca de 0,39 tokens por segundo.
Essa lentidão faz parte do alerta. Como um modelo desse tipo pode ser dividido em pedaços e espalhado por muitas máquinas fracas, não há um único servidor para desconectar. A Anthropic comparou um futuro replicador a um fungo viscoso, persistente e espalhado, com um tempo de duplicação medido em dias e não em minutos.
Em um segundo teste mais controlado em oito dispositivos Android emulados na nuvem, um modelo aberto, o GLM-5.2, administrou sozinho o ciclo completo: encontrar um novo dispositivo, copiar a si mesmo e colocar um modelo funcional em execução. Atingiu todos os oito nós em quatro dos cinco testes. Os pesquisadores enfatizaram que a etapa de hacking foi deliberadamente facilitada, portanto o resultado é um teto, não uma previsão.
Eles também observaram que a segurança da IoT no mundo real muitas vezes não é muito mais difícil. O Rede de bots Miraique derrubou grandes sites em 2016, se espalhou principalmente por meio de listas de nomes de usuário e senhas padrão de fábrica.
Traçando o progresso de pequenos modelos ao longo do tempo, a Anthropic estimou que um modelo compacto o suficiente para caber em hardware doméstico poderia atingir o nível do GLM-5.2 até o final de 2026. Os pesquisadores alertaram que a estimativa se baseia em um índice de capacidade geral e é apenas um sinal aproximado.
Um detalhe separa isso do malware convencional. Uma botnet tradicional é codificada para atacar dispositivos específicos. Um modelo baseado em IA poderia desenvolver hardware desconhecido por si mesmo, e a Anthropic descobriu que seus modelos de teste melhoraram nisso ao longo de “gerações” sucessivas, à medida que cada cópia passava notas para a próxima.
Apple quer governar a casa
O novo hub da Apple é uma tela de 7 polegadas que reconhece os membros da família pelo rosto e mostra a cada pessoa suas próprias mensagens, calendário e lembretes. Ele suporta até seis usuários, funciona com um chip A18 e carrega uma câmera de 12 megapixels e um conjunto de quatro microfones que escuta Siri do outro lado da sala. As pré-encomendas foram abertas na terça-feira e o lançamento será em 13 de novembro. O lançamento foi o segundo evento de produto sob o comando do presidente-executivo John Ternus, que sucedeu Tim Cook em setembro.
Mais relevante para os subscritores é o que o HomeView controla. A Apple o apresentou como um painel para toda a casa: visualizar imagens de câmeras, alterar o termostato e trancar portas. Ele funciona com uma nova linha de fechaduras, campainhas e câmeras da LG Electronics, com suportes de parede da marca doméstica da Schneider Electric, e a Apple disse que adicionar um novo dispositivo exige um único toque no iPhone.
Essa facilidade de configuração é o ponto. Os produtos domésticos da Apple estão em um segmento que, ao lado do Apple Watch e dos AirPods, arrecadou US$ 7,88 bilhões no trimestre encerrado em junho, cerca de 7% da receita da empresa, segundo dados da CNBC. Os gadgets que vinculam uma família ao iPhone diminuem a probabilidade de os clientes mudarem.
Leia a seguir: Os agentes de seguros ocupam o centro das atenções à medida que os proprietários enfrentam riscos e prêmios crescentes
Há uma diferença importante entre o ecossistema da Apple e os dispositivos testados pela Antrópica. Hardware premium atualizado centralmente de um grande fabricante é uma proposta de segurança muito diferente de uma caixa de streaming sem nome que vem com um fork desatualizado do Android e nunca recebe um patch. Os pesquisadores da Antthropic apontaram para uma botnet chamada Kimwolfdocumentado pela empresa de segurança Synthient, que infectou mais de dois milhões de dispositivos, principalmente caixas Android TV de outras marcas.
Mas uma casa raramente funciona com uma marca. A mesma sala de estar que abriga um hub da Apple pode conter um dispositivo de streaming de US$ 40, um plugue inteligente comprado em promoção e um aspirador de robô. A Anthropic nomeou geladeiras, fornos, aspiradores e cortadores de grama inteligentes como hardware com memória suficiente para hospedar uma peça de um modelo e sinalizou câmeras de segurança com chips de IA integrados como alvos prováveis.
Por que as operadoras deveriam se preocupar
As seguradoras de linhas pessoais passaram uma década incentivando os clientes a usarem dispositivos conectados. Monitores de fluxo de água, detectores de fumaça inteligentes e fechaduras conectadas eliminam reclamações, e muitas operadoras oferecem descontos para eles. Em Em todo o paísDe acordo com o Relatório de Proprietários de Casas de 2025, mais de 85 por cento dos corretores disseram que agora recomendar tecnologia de casa inteligente aos clientes como uma ferramenta de prevenção de perdase 48 por cento dos proprietários relataram usá-lo.
A pesquisa da Anthropic não sugere que esses dispositivos começarão a vazar água ou a destravar portas. Um replicador, conforme descrito, deseja principalmente a memória e o poder de processamento do dispositivo. Para um proprietário, os sintomas mais prováveis são uma rede lenta, maior consumo de energia e um gadget que silenciosamente se torna um ponto de lançamento para ataques a terceiros.
É aí que a cobertura fica obscura. Os formulários padrão para proprietários de casas geralmente excluem o crime cibernético, e o endossos cibernéticos pessoais que cresceram para preencher a lacuna normalmente se concentram em fraude, extorsão, recuperação de dados e restauração de sistema. A resposta de uma política quando um dispositivo é recrutado, em vez de arrombado por dinheiro, dependerá do texto que foi escrito muito antes de alguém imaginar uma IA autopropagadora.
Leia a seguir: Como o Mythos da Anthropic está alimentando temores de agregação de riscos cibernéticos
Para o ciberespaço comercial, a maior preocupação é a agregação. As pequenas empresas operam as mesmas câmeras, unidades de conferência e caixas de armazenamento de rede sinalizadas pela Anthropic. Erik Tifft, chefe global de subscrição da BOXX Insurance, disse à Insurance Business na semana passada que as seguradoras agora estão precificação da possibilidade de um único agente de IA desonesto atingir muitos segurados ao mesmo tempo. Ele acrescentou que a maioria das políticas cibernéticas trataria o ataque de um agente de IA como um ataque cibernético, a menos que a política contenha linguagem excludente de IA.
Essas exclusões já aparecem em outras linhas. Corretores descreveram operadoras adicionando amplas exclusões de IA aos formulários D&O e E&Oenquanto muitas seguradoras cibernéticas seguiram o caminho inverso e acrescentaram endossos afirmando que os ataques conduzidos por IA estão cobertos.
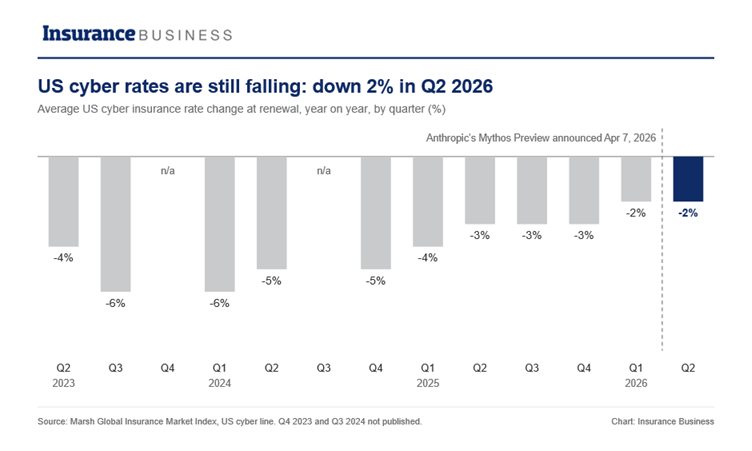
O preço ainda não reflete nada disso. As taxas cibernéticas dos EUA caíram 2 por cento no segundo trimestre de 2026, de acordo com Pântanodo Índice Global do Mercado de Seguros, mesmo que Jamie Dimon, do JPMorgan, alertou que a IA aumentou o risco cibernético em dez vezes.
Leia a seguir: O seguro cibernético busca estabilidade à medida que a IA aumenta os riscos
As defesas são antigas e ainda funcionam
A prescrição da própria Antrópica baseia-se fortemente no último grande surto de IoT. Um modelo que se espalha copiando arquivos de vários gigabytes entre dispositivos deixaria um rastro visível no monitoramento de tráfego dos provedores de internet. Quanto mais rápido se espalha, mais barulhento fica.
Quando os provedores de Internet usaram evidências externas para colocar em quarentena e notificar os clientes infectados pelo Mirai, 92% das infecções foram eliminadas em 14 dias, em comparação com 74% quando os clientes não foram notificados. Os investigadores também apontaram a regulação como uma alavanca, citando a regra britânica que torna senhas padrão em dispositivos inteligentes de consumo não compatíveis.
Os EUA não têm proibição equivalente. Sua ferramenta mais próxima é o Marca de confiança cibernética voluntária da FCC nos EUAum rótulo para câmeras, eletrodomésticos, alto-falantes e outros dispositivos sem fio inteligentes que passam em testes básicos de segurança. O programa ainda está em vigor: a FCC nomeou a organização sem fins lucrativos ioXt Alliance como administradora principal em abril e reconheceu os organismos de acreditação apenas em 28 de setembro. Para os subscritores, um rótulo amplamente adotado poderia eventualmente oferecer um substituto barato para a higiene dos dispositivos, tal como as listagens da UL fizeram para o risco elétrico.
Para os corretores, os conselhos práticos parecem familiares: alterar as senhas padrão, desligar as portas de depuração, manter o firmware atualizado e colocar dispositivos baratos em uma rede separada de laptops e dispositivos de trabalho. O que mudou foi a urgência, e a pergunta que os subscritores poderão em breve começar a fazer na renovação: o que exatamente está conectado a esta casa ou a este escritório?
Leia a seguir: Dimon diz que o risco cibernético da IA aumentou dez vezes. Os preços dos seguros cibernéticos ainda estão caindo
A Anthropic teve o cuidado de dizer que nada parecido existe ainda. Mas os seus investigadores terminaram com uma previsão que vai além das suas experiências: um futuro repleto de agentes de IA a funcionar em todos os tipos de hardware, alguns deles fora do controlo de qualquer pessoa. Para uma indústria que fixa o preço das casas, o aviso chegou na mesma semana em que a Apple pediu aos consumidores que colocassem um computador com leitura facial equipado com câmara na parede da cozinha.
