

O desenvolvimento moderno raramente acontece a partir de um único escritório ou computador.
Os desenvolvedores podem alternar entre redes domésticas, espaços de coworking, escritórios de clientes, cafeterias e ambientes em nuvem. Ao mesmo tempo, a comunicação do projeto geralmente acontece por meio de e-mail, plataformas de mensagens, documentos compartilhados e serviços online.
Essa flexibilidade é útil, mas também cria mais oportunidades para os invasores.
Um desenvolvedor não precisa necessariamente de um sistema de segurança avançado para reduzir esses riscos. Uma combinação de práticas seguras de e-mail, autenticação multifatorial, controles sensatos de acesso remoto, atualizações de software e ferramentas de rede cuidadosamente configuradas pode evitar muitos ataques comuns.
Duas áreas merecem atenção especial: comprometimento do e-mail comercial e acesso remoto à rede.
Por que os desenvolvedores são alvos atraentes
Os desenvolvedores geralmente têm acesso a mais do que código-fonte.
Dependendo do projeto, uma única estação de trabalho pode fornecer acesso a:
-
Repositórios Git
-
contas de alojamento na nuvem
-
sistemas de implantação
-
e-mail do cliente
-
plataformas analíticas
-
bancos de dados
-
serviços de pagamento
-
registradores de domínio
-
Credenciais de API
-
documentação interna
Um invasor não precisa necessariamente comprometer diretamente o servidor de produção. A obtenção da conta de e-mail ou das credenciais de um desenvolvedor pode fornecer um caminho muito mais fácil para outros sistemas.
É por isso que a segurança deve ser considerada em todo o fluxo de trabalho, em vez de ser tratada como uma responsabilidade de TI separada.
Compreendendo um ataque de comprometimento de e-mail comercial
Ataque de comprometimento de e-mail comercial (BECK) é uma forma de fraude em que os invasores se fazem passar por pessoas confiáveis ou comprometem contas legítimas para persuadir alguém a transferir dinheiro, revelar informações ou realizar outra ação confidencial.
O FBI descreve o BEC como um dos crimes online mais prejudiciais financeiramente. Cenários comuns incluem alterações de faturas falsas, solicitações de pagamento fraudulentas e mensagens que se fazem passar por executivos ou fornecedores.
Para uma equipe de desenvolvimento, a solicitação pode parecer surpreendentemente comum:
“Alteramos nossos dados bancários. Use a nova conta para a fatura deste mês.”
Ou:
“O cliente precisa que as credenciais de produção sejam enviadas imediatamente.”
O perigo não é necessariamente um e-mail obviamente suspeito. A mensagem pode parecer se encaixar naturalmente em uma conversa existente.
Diminua a velocidade quando dinheiro ou credenciais estão envolvidos
Uma das defesas mais simples é criar uma etapa de verificação para solicitações confidenciais.
Se um e-mail solicitar que alguém:
não confie apenas no e-mail.
Verifique a solicitação por meio de um canal de comunicação separado em que você já confia.
Por exemplo, se um cliente enviar um e-mail solicitando uma alteração nas informações de pagamento, entre em contato com o cliente usando um número de telefone conhecido anteriormente ou um canal de mensagens estabelecido, em vez de responder ao e-mail suspeito.
A FTC também recomenda procedimentos de verificação para solicitações comerciais confidenciais, incluindo a confirmação de instruções de transferência eletrônica por outro método.
Proteja a conta de e-mail primeiro
O e-mail costuma ser o mecanismo de recuperação para outras contas online.
Se um invasor controlar a conta de e-mail principal de um desenvolvedor, ele poderá redefinir senhas de outros serviços ou monitorar conversas para saber como uma empresa opera.
Comece com o básico:
Habilitar autenticação multifator
As senhas por si só fornecem proteção limitada quando as credenciais são roubadas por meio de phishing ou reutilizadas em outro lugar.
A autenticação multifator adiciona outro requisito de verificação. Para serviços particularmente sensíveis, os métodos de autenticação resistentes ao phishing podem fornecer uma proteção mais forte.
A CISA recomenda especificamente MFA resistente a phishing para serviços que incluem e-mail e acesso VPN.
Use um gerenciador de senhas
Um gerenciador de senhas facilita a criação de senhas exclusivas para diferentes serviços.
Isso é importante porque a reutilização de senhas cria uma reação em cadeia. Se um site não relacionado sofrer um vazamento de credencial e a mesma senha for usada para a conta de e-mail de um desenvolvedor, as consequências podem ir muito além da violação original.
Verifique o remetente real
Não confie inteiramente em um nome de exibição familiar.
Os invasores podem criar endereços semelhantes aos legítimos, às vezes alterando apenas um caractere ou domínio. O FBI observa que a falsificação pode envolver alterações sutis em endereços de e-mail, URLs ou outros identificadores.
Principalmente em dispositivos móveis, crie o hábito de verificar o endereço completo antes de responder a solicitações confidenciais.
A autenticação de email ajuda a proteger seu domínio
Há outro lado da segurança de e-mail que as empresas às vezes ignoram.
Se você enviar e-mails do seu próprio domínio, os invasores poderão tentar se passar por esse domínio.
Tecnologias de autenticação de e-mail, como SPF, DKIM e DMARC, podem ajudar os sistemas de recebimento de e-mail a determinar se as mensagens que afirmam vir do seu domínio são legítimas.
A FTC recomenda que as empresas usem autenticação de e-mail para dificultar a falsificação de domínio.
Isso não elimina o phishing, mas adiciona outra camada de proteção à identidade de e-mail de uma empresa.
O trabalho remoto cria outro desafio de segurança
O e-mail não é a única preocupação.
Os desenvolvedores frequentemente se conectam a servidores de desenvolvimento, painéis em nuvem, repositórios, bancos de dados e aplicativos internos de diferentes redes.
Uma rede Wi-Fi doméstica pode ser razoavelmente segura. Uma rede pública num hotel ou café exige mais cautela.
É aqui que uma rede privada virtual pode ser útil.
Quando VPNs para PC fazem sentido
VPN para PC pode criar uma conexão criptografada entre um computador e um serviço VPN ou a rede privada de uma organização.
Para trabalhadores remotos, a tecnologia pode ser útil ao acessar recursos da empresa ou conectar-se a partir de redes que a organização não controla.
Uma VPN pode ajudar a proteger o tráfego de rede de certas formas de observação da rede local, mas não deve ser tratada como uma solução de segurança para todos os fins.
Uma VPN não protege você automaticamente contra:
Se alguém inserir voluntariamente suas credenciais em uma página de phishing convincente, ter uma VPN em execução não impedirá o roubo de credenciais.
Essa é uma distinção importante.
Não presuma que uma VPN torna todas as conexões seguras
Um equívoco comum é que ativar uma VPN torna todas as atividades online seguras.
Na realidade, a segurança de uma implantação VPN depende de como ela é configurada e gerenciada.
Para organizações que operam a sua própria infraestrutura de acesso remoto, a CISA recomenda limitar a exposição de gateways VPN, utilizar criptografia forte, desativar funcionalidades desnecessárias e manter os sistemas devidamente protegidos.
A CISA e os seus parceiros também observaram que as implementações tradicionais de VPN podem introduzir riscos de segurança e de gestão quando estão mal configuradas e recomendam que as organizações considerem abordagens mais amplas, como Zero Trust, quando apropriado.
Para um desenvolvedor individual, a lição prática é simples: use uma VPN quando ela resolver um requisito específico de rede ou privacidade, mas não deixe que ela substitua a segurança básica da conta e do dispositivo.
Mantenha as máquinas de desenvolvimento atualizadas
As atualizações de segurança não são apenas tarefas de manutenção.
Navegadores, sistemas operacionais, editores de código, plug-ins, tempos de execução de desenvolvimento, clientes VPN e outros softwares podem conter vulnerabilidades.
Habilite atualizações automáticas sempre que for prático, principalmente para patches de segurança do sistema operacional e do navegador.
O mesmo princípio se aplica aos servidores.
Uma máquina de desenvolvimento desatualizada conectada a repositórios valiosos e contas na nuvem pode se tornar um problema muito maior do que um laptop pessoal desatualizado que não contém nada de importante.
Separar credenciais do código
Os desenvolvedores também devem ter cuidado com o local onde os segredos são armazenados.
Chaves de API, senhas de banco de dados, tokens privados e credenciais de nuvem não devem ser comprometidos casualmente em repositórios de controle de origem.
Em vez disso, use variáveis de ambiente, sistemas de gerenciamento de segredos ou recursos de gerenciamento de segredos fornecidos pela sua plataforma de implantação.
Um repositório público não é o único risco. Os repositórios privados também podem ser acessados por mais pessoas e sistemas do que o esperado.
Trate as credenciais como credenciais, não como arquivos de configuração.
Dê a cada pessoa apenas o acesso necessário
Uma equipe pequena pode facilmente adquirir o hábito de conceder privilégios de administrador a todos porque é conveniente.
Essa conveniência pode se tornar um passivo.
Se um desenvolvedor precisar apenas de acesso a um projeto, repositório ou ambiente específico, há poucos motivos para fornecer permissões administrativas não relacionadas.
O princípio do menor privilégio reduz o impacto potencial de uma conta comprometida.
Também torna mais fácil entender quem pode acessar sistemas confidenciais.
Crie um plano de incidente simples
Mesmo as boas práticas de segurança não podem garantir que um incidente nunca acontecerá.
As equipes devem saber o que fazer se uma conta parecer comprometida.
Uma resposta básica pode incluir:
Desconecte o dispositivo afetado de sistemas sensíveis, se apropriado.
Altere as senhas comprometidas de um dispositivo conhecido como limpo.
Revogue sessões ativas e tokens suspeitos.
Revise a atividade recente da conta.
Verifique as regras de encaminhamento de e-mail e as configurações da conta.
Notifique os membros relevantes da equipe.
Entre em contato com as instituições financeiras imediatamente se o dinheiro for transferido.
Preserve as evidências relevantes e relate o incidente quando apropriado.
O FBI recomenda entrar em contato com a instituição financeira imediatamente quando ocorrer uma transferência fraudulenta de BEC e relatar incidentes de BEC por meio do Internet Crime Complaint Center.
Quanto mais rápido uma organização reconhece um problema, mais oportunidades ela terá para limitar os danos.
A segurança funciona melhor como um fluxo de trabalho
A configuração de segurança mais forte não é necessariamente aquela com mais software instalado.
É aquele em que hábitos sensatos passam a fazer parte do desenvolvimento diário.
Um fluxo de trabalho prático pode ser assim:
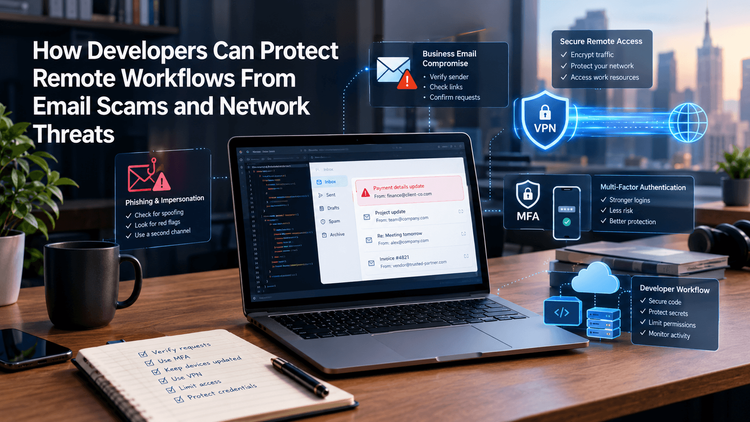
Verifique solicitações confidenciais → Proteja contas com MFA → Mantenha os dispositivos atualizados → Use acesso remoto seguro → Limite permissões → Proteja credenciais → Monitore sistemas importantes
Nenhuma dessas etapas é particularmente complicada.
O desafio é a consistência.
Um desenvolvedor que protege cuidadosamente um servidor de produção, mas reutiliza a mesma senha em vários serviços, ainda apresenta uma fraqueza significativa. Da mesma forma, uma empresa com excelente filtragem de e-mail ainda pode ser exposta se os funcionários aprovarem rotineiramente alterações de pagamento sem verificação independente.
Considerações Finais
Os desenvolvedores trabalham cada vez mais em equipes distribuídas, plataformas em nuvem, sistemas clientes e redes remotas. Isso torna a segurança cibernética parte do fluxo de trabalho de desenvolvimento, em vez de algo que acontece somente após um incidente de segurança.
O comprometimento do e-mail comercial demonstra por que a comunicação precisa de verificação, especialmente quando há dinheiro ou credenciais envolvidas. As VPNs podem fornecer uma camada adicional para determinadas conexões remotas, mas funcionam melhor junto com MFA, patches, controles de acesso e práticas de contas seguras.
O objetivo não é tornar o desenvolvimento inconveniente.
É para criar proteções sensatas suficientes no fluxo de trabalho para que um e-mail convincente, uma senha roubada ou uma conexão de rede insegura não se torne um problema muito maior.
