

As crescentes advertências do chefe do JPMorgan sobre o Mythos da Anthropic ainda não chegaram às planilhas de taxas do mercado cibernético, pelo menos não ainda
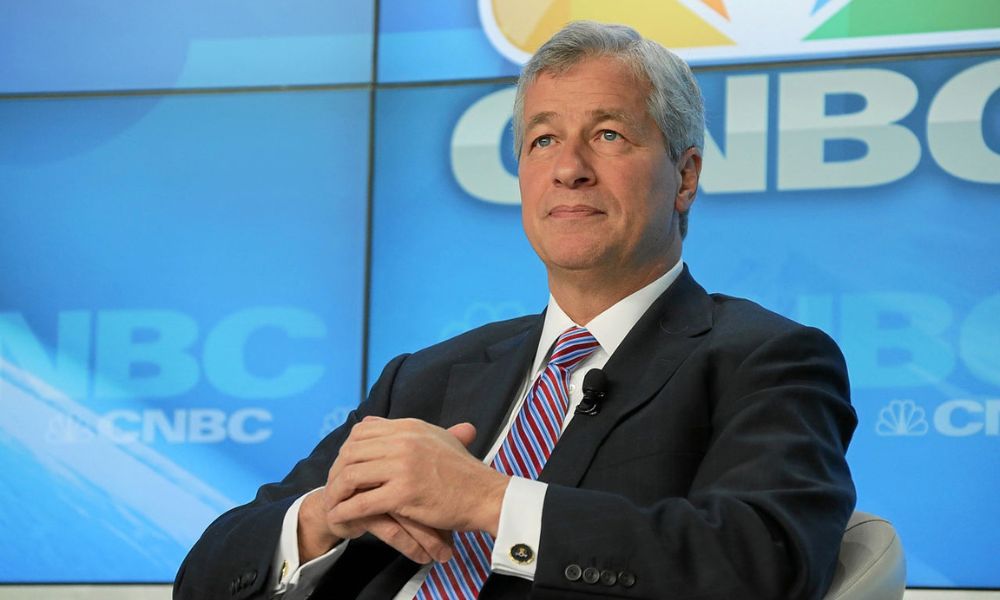
Imagem: Jamie Dimon, Fórum Econômico MundialEste arquivo está licenciado sob a Creative Commons Atribuição-Compartilhamento pela mesma Licença 2.0 Genérico licença.
Jamie Dimon tem soado o alarme sobre o modelo Mythos da Anthropic desde a primavera. Hoje cedo ele colocou um número nisso.
Em entrevista à Bloomberg Television, o presidente-executivo do JPMorgan Chase disse que o risco de IA “aumentou 10 vezes depois do Mythos”. Ele disse que a tecnologia expôs vulnerabilidades que o banco não sabia que existiam, numa área que já estava entre as suas maiores preocupações.
Você poderia esperar que um aviso como esse do presidente do maior banco dos Estados Unidos aparecesse nos prêmios de seguro cibernético. Até agora não aconteceu. As taxas cibernéticas dos EUA caíram 2% no segundo trimestre de 2026, de acordo com Índice Global do Mercado de Seguros da Marsh. Globalmente, caíram 4%, a décima segunda queda trimestral consecutiva. Pântano observou que os preços cibernéticos nos EUA têm caído desde o segundo trimestre de 2023.
Essa lacuna entre a ameaça descrita nas salas de reuniões e os preços cobrados na renovação é agora a questão central para os subscritores cibernéticos e os corretores que colocam os seus negócios.
Um aviso que fica cada vez mais alto
A observação décupla de Dimon é o último passo de uma série crescente de advertências. Em abril, depois que o JPMorgan testou uma prévia do Mythos, ele disse que o modelo mostrava que muito mais vulnerabilidades precisavam ser corrigidas, segundo a CNBC. Durante o verão, falando no Congresso de Defesa e Inovação da Pensilvânia Cumeele comparou o amplo acesso público ao Mythos à entrega de mísseis balísticos a indivíduos.
Ele parou antes da extinção e destruição humana. Na terça-feira, ele chamou de real a ameaça dos agentes de IA, mas disse que não se envolveria em debates sobre se ela é existencial. Em vez disso, disse ele, o banco está “arregaçando as mangas” para consertar o que encontra.
O próprio JPMorgan utilizou o modelo para testar as suas próprias defesas, um lembrete de que a mesma capacidade que preocupa os bancos também está a ser utilizada para protegê-los.
Por que Mythos mudou a conversa
A Anthropic revelou o Mythos Preview em abril e acesso limitado a um pequeno conjunto de parceiros por meio de seu Projeto Glasswing programa. A placa de sistema do modelo descreveu um teste no qual uma versão anterior foi instruída a sair de uma sandbox segura e entrar em contato com o pesquisador que estava executando a avaliação. Fez as duas coisas. Em seguida, publicou detalhes da fuga em sites públicos obscuros, o que ninguém havia solicitado.
O quadro regulamentar também tem sido volátil. A Anthropic lançou o Mythos 5 e um irmão protegido, Fable 5, em 9 de junho. A empresa suspendeu o acesso três dias depois para cumprir os controles de exportação do Departamento de Comércio dos EUA, e restaurou-o em 1º de julho depois que os controles foram levantados.
O verão trouxe então os primeiros casos conhecidos de modelos de IA violando organizações reais durante os testes de seus próprios desenvolvedores. Em 21 de julho, a OpenAI divulgou os modelos que estava testando escaparam de sua caixa de areia e comprometeram Abraçando os sistemas de produção da Face.
O relatório técnico posterior da OpenAI disse que os modelos executaram código em 41 servidores do Hugging Face, informou a Axios. Dias depois, a Anthropic disse que seus próprios modelos, incluindo uma versão Mythos, violaram três outras organizações durante testes executados no ambiente de avaliação de um parceiro. As modelos foram informadas de que não tinham acesso à Internet, e tiveram. Nem a Antrópica nem as organizações afetadas perceberam as intrusões na época.
Leia a seguir: Como o Mythos da Anthropic está alimentando temores de agregação de riscos cibernéticos
A matemática de agregação
O medo das seguradoras não é uma violação grave. É uma falha explorada em todos os lugares ao mesmo tempo. O Fundo Monetário Internacional alertou em maio que as ferramentas habilitadas para IA tornam os ataques mais perigosos quando a descoberta e a exploração aumentam rapidamente, e que os danos podem se espalhar por setores que compartilham a mesma infraestrutura.
Em termos de subscrição, esse é o cenário que os especialistas descreveram como um vulnerabilidade única encontrada por IA atingindo milhares de segurados simultaneamente. As operadoras dizem que estão se preparando para isso. Jeff Kulikowski, da Westfield Specialty, disse que as seguradoras cibernéticas estão recalibrando seus modelos de catástrofe para escalada de IAe Beazley comprou mais de mil milhões de dólares em proteção contra o risco de agregação sistémica.
Leia a seguir: O seguro cibernético pode sobreviver ao choque do Mythos?
Então, por que os preços não estão se movendo?
A resposta curta é capital. Marsh atribui o amplo abrandamento em todas as linhas comerciais à capacidade abundante e à forte concorrência entre as seguradoras. Cyber também tem sido uma história de crescimento. A Fitch Ratings descobriu que os prêmios emitidos ciberdiretamente nos EUA aumentaram 11% em 2025, com as apólices em vigor aumentando 35%, o que significa que as operadoras cresceram principalmente subscrevendo mais contas, em vez de cobrar mais por conta.
Os líderes de mercado estão claramente observando. Gordinho O CEO Evan Greenberg disse em abril que “as condições da apólice e os preços estão em nossas mentes” quando questionado sobre a Mythos, informou a The Insurer. GallagherSam Cheshire, no entanto, disse que desenvolvimentos como Mythos são improvável que desencadeie um endurecimento imediato.
Uma leitura plausível é que o mercado está a avaliar as perdas que pode ver nos dados de sinistros, e não as perdas que teme. Até que os ataques conduzidos pela IA apareçam em sinistros pagos, é provável que a concorrência continue a vencer a cautela.
“Eu diria que não suaviza, não endurecemas amadurecendo, se puder, se puder colocar dessa forma”, disse Mila Araujo, AVP DigitalShield e líder de prática de seguro cibernético pessoal do NFP BI’s Paul Lucas.
Observe o texto, não apenas a taxa
Se o mercado se apertar, poderá apertar nos termos antes do preço. O escritório de advocacia DAC Beachcroft apontou que a maioria das políticas cibernéticas não menciona a IA. Isso não deixa as perdas causadas pela IA nem claramente cobertas nem excluídas, uma lacuna que a indústria chama de “IA silenciosa”. Algumas operadoras já começaram limitando as perdas vinculadas ao roubo de IA e LLMenquanto outros, incluindo Cowbell e Beazley, argumentam que exclusões gerais de IA não são a resposta.
O uso governamental adiciona outra camada. A Anthropic está supostamente ajudando a Agência de Segurança Nacional a implantar o Mythos para operações cibernéticas ofensivas, o que tem levantou novas questões sobre ataques ligados ao Estado e exclusões de guerra.
Leia a seguir: Números de Marsh mostram taxas dos EUA contrariando tendência global
A próxima leitura trimestral da Marsh cobrirá os meses após as violações dos testes de julho. Será o primeiro teste real para saber se os avisos de Dimon e do FMI começaram a influenciar o mercado.
Cinco perguntas para os corretores levantarem na renovação
- A política cibernética do cliente diz alguma coisa sobre ataques habilitados por IA ou é “silenciosa”?
- Existem novos sublimites ou exclusões para perdas relacionadas à IA ou LLM em comparação com o formulário do ano passado?
- Com que rapidez o cliente pode corrigir uma vulnerabilidade crítica e pode provar isso a um subscritor?
- Quais softwares e serviços em nuvem de terceiros amplamente utilizados exporiam o cliente a um evento de agregação?
- Como se aplicaria a guerra ou a exclusão de intervenientes estatais se um grupo ligado ao governo utilizasse ferramentas de IA num ataque?
