

Pesquisadores que examinaram a segurança dos veículos descobriram que uma montadora havia exposto por engano credenciais de “administrador” para sua plataforma de veículos conectados, permitindo potencialmente que usuários não autorizados operassem recursos remotos nos carros dos clientes.
De acordo com iTnewsos pesquisadores de segurança Shubham Shah e Sam Curry descobriram que uma montadora conhecida (que não foi identificada) havia exposto credenciais de administrador para o sistema de gerenciamento de identidade por trás de seu aplicativo de smartphone para veículos conectados.
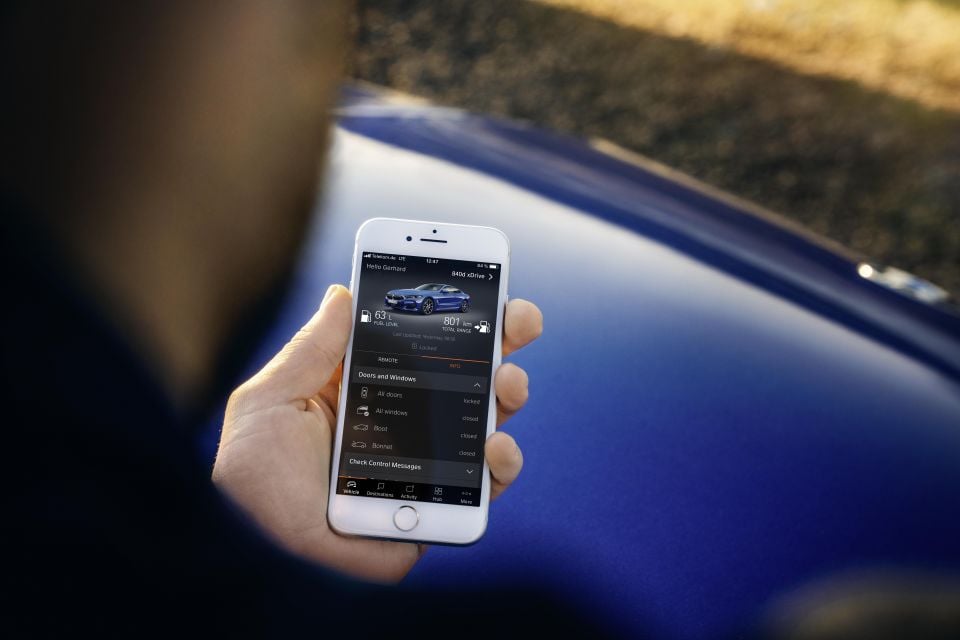
Um veículo conectado é aquele conectado à Internet, que inclui a maioria dos veículos novos à venda. Marcas com aplicativos de veículos conectados na Austrália incluem Toyota, Ford, Hyundai, GWM, BMW e Tesla.
A falha de segurança relatada viu credenciais para o sistema ForgeRock OpenIDM, que gerencia todas as contas na plataforma de veículos conectados da empresa automobilística não revelada, incorporadas em um arquivo JavaScript do fornecedor que contém código usado pelo aplicativo para executar tarefas e se comunicar com sistemas online.
Começando pela matrícula de um veículo, os investigadores conseguiram aceder aos sistemas dos veículos conectados do fabricante de automóveis afetado, desbloqueando remotamente os veículos e ligando e desligando os seus motores onde essas funções estavam ativadas.
Eles também conseguiram redefinir as senhas dos usuários e ignorar a autenticação multifator do aplicativo. As vulnerabilidades concederam acesso a detalhes pessoais do usuário, como números de telefone e nomes completos.
Mais detalhes também estavam acessíveis, incluindo o número de identificação do veículo (VIN).
De acordo com iTnewstodos que baixaram o aplicativo Android receberam o arquivo contendo as credenciais do administrador.

O fabricante de veículos não divulgado, que, segundo o relatório, vende duas marcas na Austrália, já corrigiu o problema.
Os pesquisadores também descobriram que os sistemas australianos da montadora eram mais fáceis de acessar do que os sistemas norte-americanos, com o firewall local do aplicativo web fornecendo proteção menos robusta.
“Tenho certeza de que existem outros métodos para desbloquear esses carros, mas o vetor que tínhamos era totalmente remoto e afetaria qualquer cliente com a funcionalidade habilitada”, disse Shah, cofundador da empresa de segurança australiana Assetnote. iTnews.
A notícia surge após apelos por mais transparência sobre como os dados dos proprietários são usados, armazenados e gerenciados.
Vulnerabilidades nos sistemas automotivos foram destacadas em um relatório do programa de atualidades da ABC Quatro cantos no início deste ano, quando profissionais de segurança cibernética acessaram um BYD Tubarão 6 ute.
Isso incluiu a gravação de chamadas telefônicas feitas através do sistema telefônico do veículo, bem como a operação remota de funções como faróis e limpadores de para-brisa.
Isto levou a BYD Austrália a lançar a sua própria investigação. Ele disse que o acesso físico inicial ao veículo era necessário para atingir o nível de acesso mostrado no Quatro cantos e anunciou uma atualização de software para reforçar a segurança.
