


Foram lançadas correções de emergência para dois bugs em softwares cruciais que rodam cerca de 70% da web. Para as seguradoras cibernéticas, é o cenário que mais temem: uma falha que pode atingir milhares de segurados de uma só vez
Esta história está se desenvolvendo e será atualizada.
Sites nos EUA e na Europa ficaram offline hoje cedo, após a divulgação de duas falhas críticas no PHP, o código por trás da maior parte da Internet.
Os sites que ficaram off-line ou parcialmente off-line incluíam partes da Wikipédia, vários sites governamentais europeus, o serviço de bookmarking Pinboard e os fóruns 4chan e Something Awful, cada um esperando por uma solução. A Wikimedia Foundation, que administra a Wikipédia, disse que está trabalhando para resolver as vulnerabilidades.
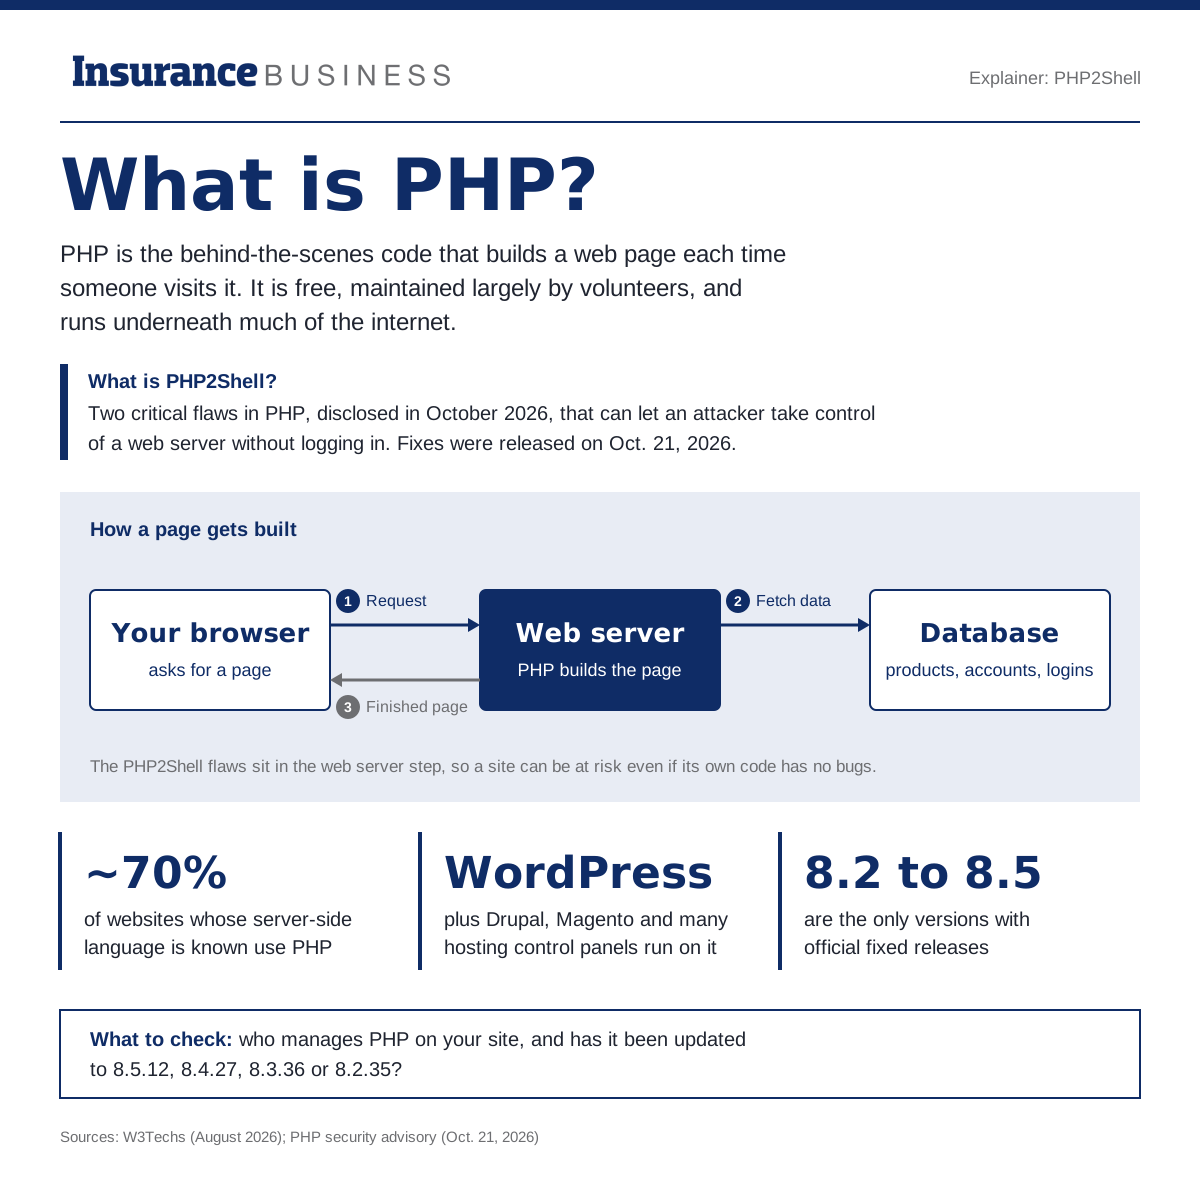
Os bugs são rastreados como CVE-2026-109618 e CVE-2026-109619 e foram apelidados de “PHP2Shell”. Eles podem permitir que um invasor assuma o controle de um servidor web sem fazer login. Ambos são classificados com 9,2 de 10 em termos de gravidade.
Os desenvolvedores do PHP lançaram correções de emergência por volta das 10h ET do dia 21 de outubro, nas versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Eles estão disponíveis a partir de php.net. Os detalhes das falhas vazaram on-line antes da data planejada de divulgação, para que os invasores soubessem delas ao mesmo tempo que os defensores.
O que é PHP?
PHP é o código de bastidores que cria uma página da web cada vez que alguém a visita. Ele extrai informações como listas de produtos, detalhes de contas ou telas de login de um banco de dados e envia a página finalizada para o navegador. É gratuito, mantido em grande parte por voluntários e sustenta WordPress, Drupal, Magento e muitos painéis de controle de hospedagem. As falhas do PHP2Shell estão no próprio PHP, então um site pode estar em risco mesmo que seu próprio código não tenha bugs.
NSA: atualize ou coloque sistemas off-line
O Agência de Segurança Nacional emitiu um comunicado dizendo a todas as organizações que usam PHP para se prepararem para a atualização. Alertou que as falhas “frequentemente fornecem um caminho direto para o sistema de arquivos ou banco de dados do servidor”. Quando uma atualização imediata não for possível, a agência recomenda colocar o sistema offline até que o problema seja totalmente resolvido. As agências cibernéticas em toda a Europa deram o mesmo conselho.
Antes de as correções chegarem, o diretor de tecnologia da Cloudflare, Dane Knecht, disse que a empresa de segurança na web estava vendo ataques iniciais. Ele disse aos proprietários de sites que tratassem suas regras de firewall de emergência como “apenas STOPGAP”.
Nenhuma invasão bem-sucedida foi confirmada até a tarde de quarta-feira. Os registros de vulnerabilidade mantidos pela CISA, a agência de defesa cibernética do governo federal, não mostraram nenhuma exploração observada. Os especialistas em segurança esperam que as tentativas de ataque aumentem agora que a correção é pública, porque os invasores podem usar o patch para identificar a fraqueza e, em seguida, atacar os servidores que não foram atualizados.
Leia a seguir: O pequeno mercado cibernético está mascarando uma redução na cobertura
Os EUA estão mais expostos
De acordo com o rastreador de tecnologia da web W3Techso PHP executa cerca de 70% dos sites cuja linguagem do lado do servidor pode ser identificada. A empresa de segurança CyCognito descobriu que os EUA são responsáveis por quase metade dos sistemas voltados para a Internet que observou rodando PHP.
As versões fixas oficiais cobrem apenas o PHP 8.2 a 8.5. Sites com versões mais antigas e sem suporte não possuem uma atualização simples para instalar.
A empresa de segurança Wiz, de propriedade do Google, classificou os bugs como “entre as vulnerabilidades mais graves descobertas no PHP”. Ele disse que as falhas passaram despercebidas por décadas e que as ferramentas de IA reduziram bastante o esforço necessário para transformá-las em um ataque funcional.
A Europa também foi duramente atingida. As agências governamentais dos Países Baixos, Finlândia, França, Dinamarca e Alemanha colocaram os sites offline por precaução, tal como o fez a agência cibernética nacional holandesa.
Leia a seguir: Dimon diz que o risco cibernético da IA aumentou dez vezes. Os preços dos seguros cibernéticos ainda estão caindo
O que isso significa para as seguradoras
Este é o segundo susto “2Shell” em três meses. Em julho, duas falhas encadeadas no WordPress, apelidadas de WP2Shell, permitiram que invasores assumissem o controle de sites sem fazer login. Coalizão disse que alertou os segurados afetados 24 horas antes do início dos ataques. Operadoras com ferramentas de varredura semelhantes realizarão o mesmo exercício esta semana.
A diferença com o PHP2Shell é a escala. Ele fica abaixo do WordPress e de grande parte do resto da web, o que o torna próximo do evento de software compartilhado que os subscritores modelaram há muito tempo.
Também chega em um mercado fraco. Pântano diz que as taxas cibernéticas dos EUA caíram mais 2% no segundo trimestre de 2026 e têm caído desde meados de 2023. Pântano também lista software de terceiros e riscos de fornecedores entre as principais preocupações das seguradoras. Especialistas do setor já estão debatendo se o mercado fraco está prestes a endurecer.
Os corretores podem esperar perguntas em cinco áreas:
- Paradas preventivas. A cobertura de interrupção de negócios responderá quando um cliente colocar seu próprio site off-line sem violação? Isso depende da redação da política e do período de espera.
- Interrupções de fornecedores. Se um host ou fornecedor de software falhar, a perda do cliente será causada pela interrupção dependente (ou contingente) dos negócios. Essa cobertura não é padrão e muitas vezes está sujeita a um sublimite.
- Remendando. Os subscritores podem perguntar com que rapidez um cliente foi atualizado quando a correção estava disponível.
- Provedores de hospedagem. Pequenas empresas com hospedagem compartilhada dependem de seu provedor para aplicar a correção.
- Empresas não seguradas. As empresas mais expostas são muitas vezes as menos propensas a ter cobertura. Uma pesquisa da Morning Consult descobriu que apenas 24% dos proprietários de pequenas empresas nos EUA possuem seguro cibernético.
O que os clientes devem fazer agora
Os clientes devem fazer cinco coisas:
- Descubra quem gerencia PHP em seu site.
- Confirme por escrito que foi atualizado para uma versão fixa.
- Verifique se a operadora enviou um alerta de vulnerabilidade.
- Faça com que o servidor seja verificado em busca de sinais de invasão.
- Notifique a operadora imediatamente se algo parecer errado.
A Insurance Business atualizará esta história à medida que ela se desenvolve.
Leia a seguir: As taxas cibernéticas continuam caindo – mas até que ponto elas podem cair?
Para ver as taxas mais altas de corretores de operadoras para cibersegurança, consulte Insurance Business America’s Relatório 5 estrelas Cyber 2026.
