


“Esta não será a última vulnerabilidade grave que veremos este mês ou este ano”, diz o chefe da Beazley Security
A descoberta de falhas de software assistida por IA está confrontando as empresas com uma “nova realidade de vulnerabilidades”, pressionando sua capacidade de identificar sistemas afetados e corrigir pontos fracos em suas redes, de acordo com Beazley Diretor de produto e tecnologia da segurança.
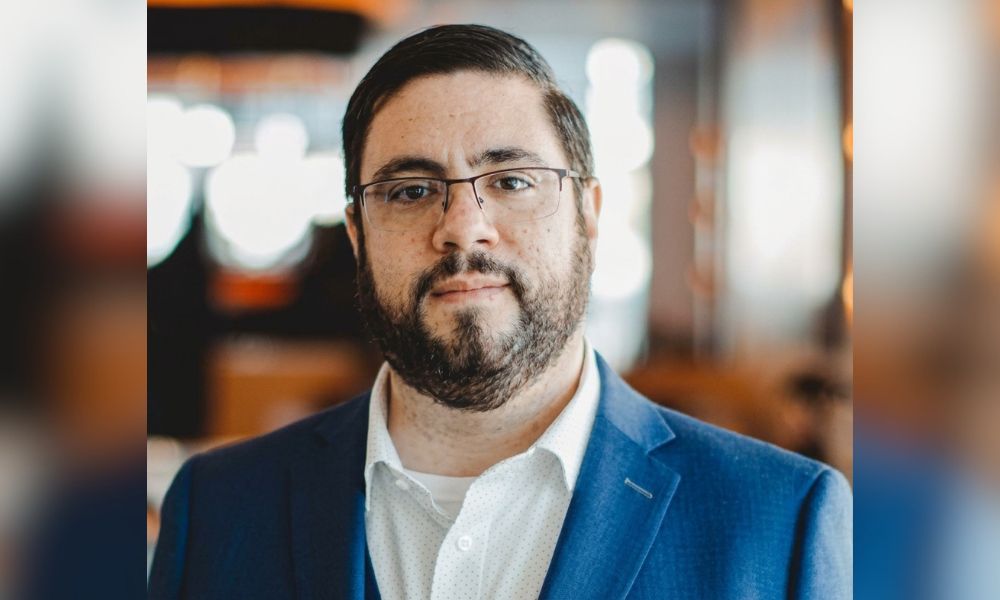
As vulnerabilidades críticas do PHP2Shell oferecem uma ilustração inicial desse desafio, disse Francisco “Fran” Donoso (foto). As empresas que se concentram na atualização dos seus websites podem ignorar software vulnerável incorporado nos dispositivos que protegem as suas redes.
“A aceleração da descoberta de vulnerabilidades se tornará um desafio para as organizações”, disse Donoso à Insurance Business. “Esta não será a última vulnerabilidade grave que veremos este mês, este ano ou este trimestre. Penso que isso exige que nos recalibremos para esta nova realidade de vulnerabilidades.”
As atualizações do site podem perder infraestrutura vulnerável
PHP é uma linguagem de programação usada para executar aplicações web. O projeto PHP lançou atualizações em 21 de outubro abordando duas vulnerabilidades críticas que poderiam permitir que invasores executassem código remotamente sem autenticação.
A exploração bem-sucedida pode dar aos invasores acesso a informações confidenciais ou controle sobre os sistemas. Como os pontos fracos estão no próprio PHP, atualizar um aplicativo como o WordPress pode deixar a vulnerabilidade subjacente sem solução.
Donoso disse que as empresas também correm o risco de ignorar o PHP incorporado em dispositivos de segurança de rede enquanto concentram seus esforços de remediação em sites públicos.
“Estamos vendo eles abordarem muitas das exposições que imaginam, mas não também as exposições em aparelhos e sistemas que protegem suas redes”, disse ele.
A atualização de um aplicativo de site não estabelece se o software PHP que o suporta foi corrigido, alertou ele, ou se outros sistemas afetados foram identificados.
PHP emitiu orientações adicionais em 23 de outubro, recomendando uma mudança de configuração para uma vulnerabilidade separada envolvendo seu recurso de progresso de upload de sessão. Ele disse que o problema requer uma combinação incomum de configurações e código do aplicativo e seria resolvido através de seu ciclo regular de lançamento.
Leia mais: Falhas de PHP colocam corretores cibernéticos dos EUA em alerta sobre cobertura de desligamento
No momento da entrevista, Donoso não tinha ouvido falar de compromissos totalmente bem-sucedidos usando o PHP2Shell. Existiam exploits funcionais para configurações específicas, disse ele, mas ele não esperava um único exploit capaz de comprometer todos os sistemas que executam PHP tão cedo, se é que o faria.
Software compartilhado cria exposição em carteiras de seguros
A preocupação com o seguro vai além do fato de uma empresa individual ter instalado um patch. Empresas de diferentes setores podem depender do mesmo software subjacente, criando uma exposição comum em contas que de outra forma não seriam relacionadas.
Um relatório do Instituto de Estabilidade Financeira e da Associação Internacional de Supervisores de Seguros identifica dependências compartilhadas de software como uma fonte de risco de acumulação. Uma vulnerabilidade amplamente explorada poderia desencadear perdas em múltiplas políticas, enquanto a modelação de eventos cibernéticos correlacionados continua a ser um desafio.
A dependência comum torna a localização do software vulnerável relevante tanto para a resposta de um único cliente como para a avaliação de uma seguradora sobre como um evento pode afetar a sua carteira. A diversificação da indústria por si só não revela essas exposições tecnológicas partilhadas.
Ao nível da conta individual, o incidente também ilustra os limites de uma visão estática da preparação cibernética. Uma fraqueza recentemente divulgada pode revelar uma exposição no software em que uma empresa confia há anos, mesmo quando as suas próprias práticas de segurança permanecem inalteradas.
Os corretores que discutem a correção com os clientes têm motivos para olhar além da confirmação de que uma atualização do site foi concluída. O âmbito da resposta é importante, incluindo se os aparelhos negligenciados permanecem expostos.
Muitas seguradoras cibernéticas fornecem aos clientes serviços de gerenciamento de exposição para identificar ativos voltados para a Internet e possíveis pontos fracos. Mas identificar e corrigir falhas conhecidas é apenas parte da resposta.
“Nesta escala, você precisa ser capaz de se mover rapidamente, e a maneira de se mover rapidamente é usar você mesmo a IA”, disse Donoso. “Em última análise, a resposta certa é trabalhar no fortalecimento da defesa em profundidade e pensar no que acontece quando alguma vulnerabilidade que você não conhece é realmente explorada em seu negócio.”
