


A interrupção dos negócios cibernéticos vai a jusante
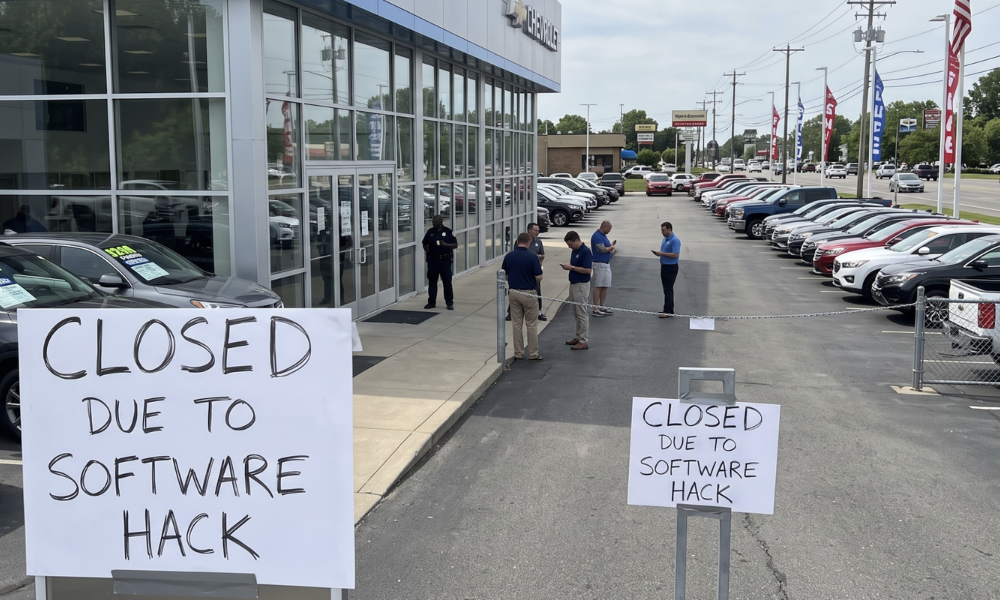
Os revendedores de automóveis nunca foram hackeados – mas ainda assim sofreram. Em junho de 2024, um ataque de ransomware atingiu a CDK Global, o fornecedor de software que muitos deles usam para vender carros, administrar áreas de serviço e processar folha de pagamento. Cerca de 15 mil concessionárias voltaram a usar a papelada tradicional por quase três semanas, a um custo de cerca de US$ 1,02 bilhão em perdas diretas, de acordo com a Grupo Econômico Anderson.
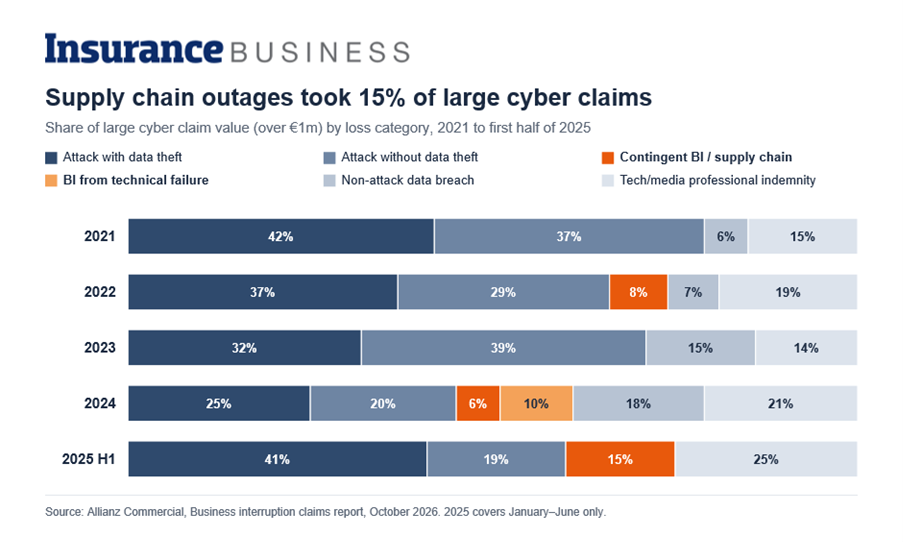
Esse tipo de perda indireta está se tornando um elemento comum nas reivindicações cibernéticas. UM novo estudo de interrupção de negócios da Allianz Commercial constata que a interrupção contingente de negócios (CBI) – perdas desencadeadas por problemas em um fornecedor, host de nuvem ou fornecedor de TI, e não no próprio segurado – aumentou acentuadamente em seus grandes sinistros cibernéticos nos últimos anos. Representava cerca de 15% do valor dos sinistros cibernéticos acima de 1 milhão de euros no primeiro semestre de 2025, contra 6% em 2024. descobertas mais amplas sobre BI baseado em propriedade foram publicados no início deste mês; os dados cibernéticos contam uma história diferente e mais rápida.
Nem toda interrupção tem um invasor
A mudança AliançaO que a equipe de reclamações cibernéticas mais sinaliza é quantas grandes perdas não envolvem nenhum criminoso. Atualizações defeituosas de software, erros de configuração e falhas de infraestrutura agora geram uma fatia significativa de grandes reclamações de BI cibernético, disse Michael Daum, chefe global de reclamações cibernéticas da Aliança Comercial. “E com o aumento do uso da IA, é muito provável que esta tendência continue”, disse ele.
Os exemplos foram amplamente divulgados por nossa equipe à medida que aconteciam. Uma atualização de segurança ruim do CrowdStrike em julho de 2024 travou cerca de 8,5 milhões de dispositivos Windows. Em outubro de 2025, uma interrupção da AWS durou cerca de 15 horas e, um mês depois, um erro de configuração derrubou partes do Cloudflare, que fica na frente de cerca de um em cada cinco sites. A Allianz, citando o rastreador IncidentHub, conta mais de 48.000 interrupções em serviços de nuvem e software somente em 2025.
E a IA está agravando os problemas ao adicionar um novo tipo de falha. Allianz aponta para relatos da mídia de que uma ferramenta de codificação de IA causou duas interrupções limitadas em uma unidade da AWS no ano passado. Tais eventos “confundem a linha entre o ataque cibernético e a falha técnica”, disse Daum.
No entanto, grandes perturbações nem sempre significaram grandes perdas seguradas – embora possam ser difíceis de estimar antecipadamente. CyberCube colocou perdas seguradas do evento AWS de outubro de 2025 entre US$ 38 milhões e US$ 581 milhõese Estimativa da Moody’s uma média de apenas US$ 22 milhões. A curta duração da interrupção, os reembolsos esperados da AWS e os períodos de espera do cyber BI de normalmente oito a 12 horas mantiveram as reclamações baixas. O outro lado é que grande parte da perda económica provavelmente ficou com as empresas afetadas.
Leia a seguir: Avaliando as repercussões da “tempestade perfeita” da interrupção do CrowdStrike
Um fornecedor, muitos reclamantes
O problema mais profundo surge quando apenas um fornecedor tem muitos usuários. Quando uma única plataforma atende um setor inteiro – revendedores em CDK, varejistas do Reino Unido em Blue Yonder, que foi atingido por ransomware em novembro de 2024 – então um incidente pode produzir muitas reclamações ao mesmo tempo.
Caitlin Ewing, analista de sinistros cibernéticos complexos da Allianz Commercial, disse que não há saída rápida. “A eliminação dessa dependência pode levar anos para a transição para fornecedores alternativos ou ser proibitivamente cara”, disse ela. Ela acrescentou que estas perdas muitas vezes acabam em litígio, pois os clientes processam os fornecedores para recuperar os seus custos.
Os data centers são a versão física do mesmo risco. Alberto Barani, que lidera a consultoria de risco de BI na Allianz Commercial, disse que as operadoras tendem a ser fortes na defesa cibernética, mas nem sempre na prevenção de perdas patrimoniais. Em junho de 2026, um incêndio em um data center de terceiros interrompeu a interrupção dos clientes do Google Cloud na Índia. Em 2021, um incêndio num site da OVHcloud em Estrasburgo derrubou milhões de sites; Investigadores franceses descobriram que tudo começou em uma sala que abrigava baterias e energia reserva, que não possuía sistema de extinção automática.
“Se algo acontecer a um data center que não esteja sob o controle de uma empresa, eles correm o risco de perder seus dados e de ter suas operações interrompidas”, disse Barani.
Leia a seguir: CFC visa ponto cego da cadeia de suprimentos com produto de interrupção de negócios do cliente
Por que as reivindicações de BI cibernético seguem regras diferentes
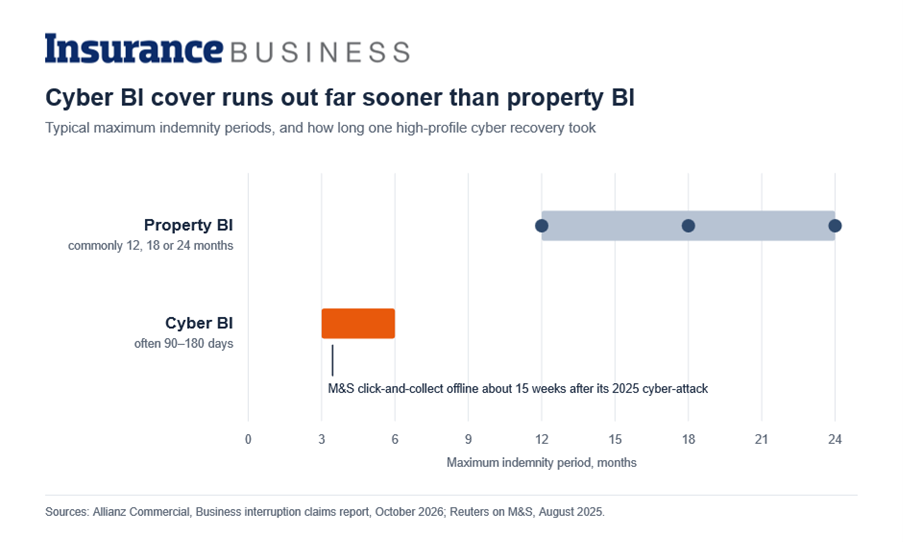
Para corretores acostumados a propriedade de BI, as reivindicações cibernéticas podem ser desorientadoras. Freqüentemente, não há danos físicos a serem apontados, o que torna a causa e o escopo mais difíceis de provar. Um único incidente pode atingir todos os locais que uma empresa opera em questão de horas. As interrupções são mais curtas, porém mais nítidas, portanto, um fim de semana perdido de pico de vendas pode alterar o número. E os períodos de indenização são curtos: a Allianz diz que a cobertura de BI cibernético geralmente dura de 90 a 180 dias, contra 12 a 24 meses para propriedade.
Na vida real, essa lacuna é importante quando a recuperação pode ser arrastada. A Marks & Spencer levou cerca de 15 semanas para restaurar o clique e retire após o ataque cibernético de 2025 – mais do que os períodos mais curtos de indenização cibernética. “A interrupção dos negócios continua sendo o maior fator de perda financeira para a cibersegurança”, disse Ewing.
A redação é a outra armadilha. Os corretores têm alertado que algumas políticas não cobrem interrupções ou falhas não maliciosas em provedores terceirizados, colocando um destaque na cobertura contingente de BI na renovação. Os compradores norte-americanos estão atentos: no Barômetro de Risco Allianz 2026os entrevistados americanos classificaram o ciberespaço como seu principal risco em 40% e o BI em segundo lugar, com 37%, de acordo com os resultados da pesquisa nos EUA.
Leia a seguir: Caso de BI de £ 3,4 milhões destaca lacunas na cobertura para interrupções cibernéticas upstream
Como ajudar os clientes – o que encurta a reclamação
Os arquivos de sinistros da Allianz apontam para alguns hábitos que reduzem as perdas. A primeira é a velocidade. “As maiores alavancas de redução de perdas que vemos são a detecção precoce e a velocidade de resposta, combinadas com uma reinicialização faseada dos sistemas principais, em vez de esperar pela restauração completa da TI”, disse Daum. Em uma interrupção em um fornecedor de TI crítico que atingiu vários segurados ao mesmo tempo, um cliente manteve suas perdas baixas mudando para um ambiente de backup em nuvem, processando transações de alto valor manualmente e pausando todo o resto.
A segunda é a papelada desde o primeiro dia. Marisa Anthony, analista sênior de reclamações cibernéticas complexas da Allianz Commercial, disse que as equipes focadas na contenção e os reguladores muitas vezes se esquecem de coletar as evidências que uma reclamação de BI precisará – embora o BI seja “muitas vezes a maior parte da reclamação”.
O terceiro é o ensaio. Ewing descreveu um cliente atingido por ransomware um mês depois de um exercício de mesa: a equipe conhecia suas funções e mantinha a interrupção pequena. Como disse Daum: “Os resultados dos sinistros são materialmente melhores quando os planos de continuidade de negócios são realistas e testados”.
