


Em 2020, o regulador de privacidade da Austrália processou o Facebook usando a mesma matemática e acabou ficando com uma pequena fração do que um estado com menos de 10% da nossa população recebeu.
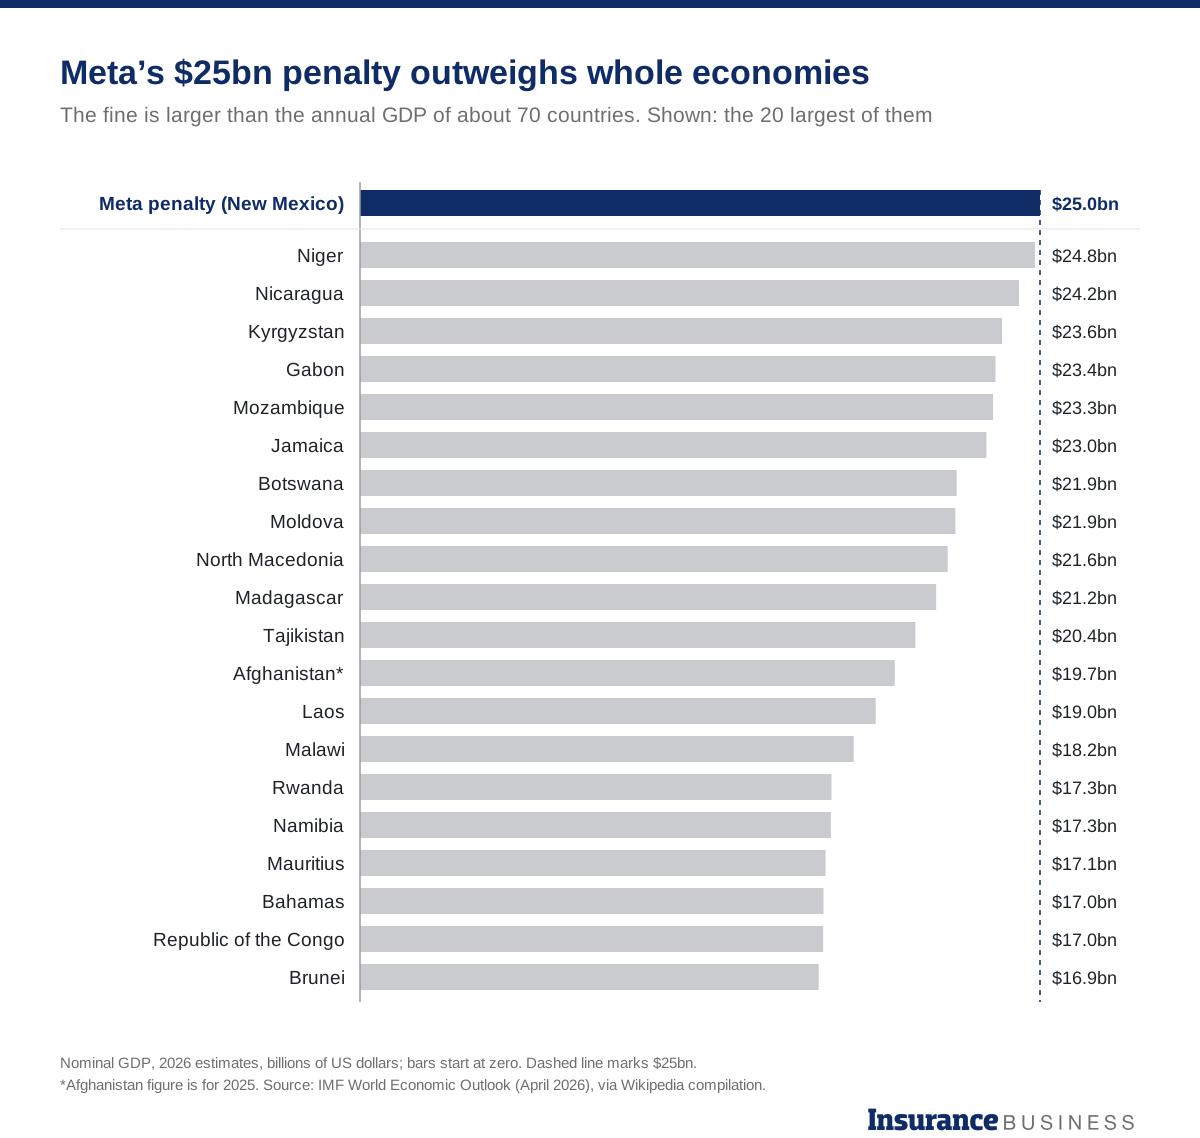
Um juiz do Novo México ordenou que a Meta Platforms, proprietária do Facebook e do Instagram, pagasse uma multa civil de US$ 25 bilhões na quarta-feira, horário dos EUA (quinta-feira na Austrália). Isso é cerca de A$ 36 bilhões. Um júri concluiu que a empresa enganou os residentes do estado sobre como o Facebook tratava seus dados pessoais.
O juiz Francis Mathew, do Primeiro Tribunal Distrital Judicial de Santa Fé, emitiu a ordem em 21 de outubro. O caso surgiu do caso Cambridge Analytica. Em 2018, descobriu-se que a consultoria política britânica obteve dados sobre até 87 milhões de utilizadores do Facebook através de uma aplicação de teste de personalidade de terceiros e utilizou-os para atingir os eleitores nas eleições presidenciais de 2016 nos EUA. Mais de 300.000 australianos estavam entre os afetados.
O procurador-geral do Novo México, Raúl Torrez, disse que a sentença pode ser o maior veredicto de um único estado contra uma empresa na história dos EUA, relataram a Reuters e a Bloomberg. O tribunal não exigiu prova de que alguém perdeu dinheiro. Os jurados multiplicaram uma multa fixa pelo número de pessoas que poderiam ter visto cada declaração enganosa.
Contando o público
O Novo México abriu o caso em 2021 ao abrigo da sua Lei de Práticas Desleais, que permite uma multa de até 5.000 dólares por cada violação intencional. Em um julgamento que durou cerca de duas semanas, os jurados examinaram 34 declarações públicas do Facebook e de seus executivos sobre privacidade, acesso de terceiros a dados de usuários e moderação de conteúdo, e consideraram a maioria delas enganosa, informou a Associated Press.
Para cada declaração, o júri estimou quantos novos mexicanos poderiam tê-la visto: ou os cerca de 1,4 milhão de pessoas que usam o Facebook no estado todos os meses, ou toda a população de cerca de 2,1 milhões. Somados, isso totalizou cerca de 43,9 milhões de violações.
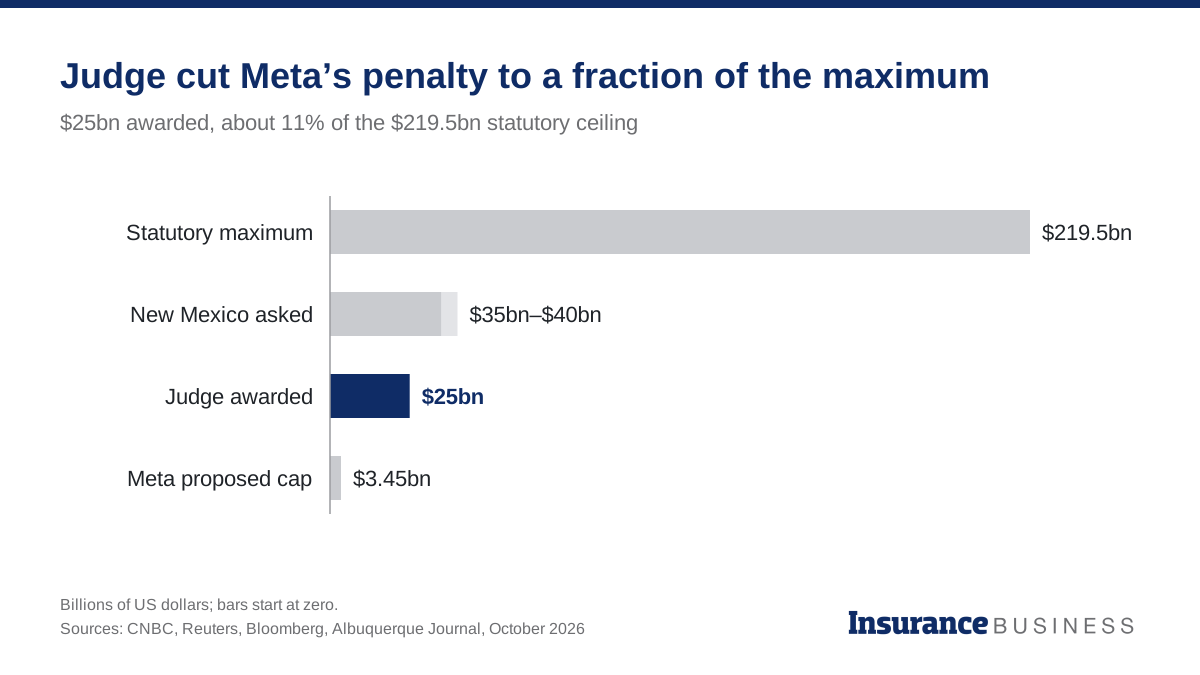
Cobrada à taxa integral, a multa teria atingido cerca de US$ 219,5 bilhões. O estado pediu entre US$ 35 bilhões e US$ 40 bilhões. Os advogados da Meta propuseram um teto de cerca de US$ 3,45 bilhões e argumentaram que o Novo México não mostrou que ninguém viu, confiou ou foi prejudicado pelas declarações. Mathew fixou o valor em US$ 25 bilhões. Os juros são de 15% ao ano até que a multa seja paga, informou a CNBC, o que equivale a cerca de US$ 3,75 bilhões por ano. Meta planeja recorrer, segundo a AP.
Nos EUA, a Cambridge Analytica já conduziu a uma Multa da Comissão Federal de Comércio de US$ 5 bilhões em 2019 e um acordo de ação coletiva de US$ 725 milhões em 2022. Em agosto, um acordo mais amplo entre Meta e outros procuradores-gerais do estado dos EUA, avaliado em até US$ 17,1 bilhões, reservou cerca de US$ 459 milhões para reivindicações da Cambridge Analytica. O Novo México recusou-se a aderir e agora recebeu sozinho mais de 50 vezes esse valor.
A Austrália tentou a mesma matemática e conseguiu um acordo barato
O regulador de privacidade da Austrália apresentou quase o mesmo argumento há seis anos. Quando o Gabinete do Comissário de Informação Australiano (OAIC) processou o Facebook no Tribunal Federal em Março de 2020, alegou que as informações pessoais de 311.127 utilizadores australianos tinham sido divulgadas à aplicação de perguntas por detrás do escândalo Cambridge Analytica. A Lei de Privacidade permitiu então uma multa de até A$ 1,7 milhão por infração. Multiplicado por cada usuário afetado, o máximo teórico chegou a cerca de A$ 529 bilhões.
O caso nunca chegou tão longe. Após mediação ordenada pelo tribunal, o comissário aceitou um compromisso executivo da Meta em dezembro de 2024, sob o qual a empresa estabeleceu um programa de pagamento de A$ 50 milhões para usuários afetados, sem admitir responsabilidade. A OAIC descreveu o assentamento como o maior pagamento dedicado a questões de privacidade na história australiana. A KPMG administrou o esquema e as inscrições foram encerradas em 31 de dezembro de 2025.
As penalidades disponíveis hoje são muito maiores. Desde 2022, o máximo para uma interferência grave ou repetida na privacidade por parte de uma empresa tem sido maior que A$ 50 milhões, três vezes o benefício obtido, ou 30% do faturamento ajustado durante o período da violação. Esses limites correspondem às penalidades máximas previstas na Lei do Consumidor australiana.
A primeira parcela das reformas da Lei de Privacidade, aprovada em dezembro de 2024, adicionou penalidades civis de nível inferior e médio e avisos de infração. Também criou um ato ilícito legal para invasões graves de privacidade, que começou em 10 de junho de 2025 e permite que os indivíduos processem diretamente. Os tribunais começaram a usar os novos poderes: em outubro de 2025, o Australian Clinical Labs foi condenado a pagar A$ 5,8 milhões, a primeira penalidade civil imposta ao abrigo da Lei de Privacidade, por uma violação de dados em 2022.
Uma segunda parcela está em fase de elaboração. Em 31 de agosto, a Procuradoria-Geral da República divulgou um projeto de lei de alteração da privacidade (proteção de dados pessoais) de 2026, com cerca de 40 propostas. Incluem a exigência de que qualquer tratamento de informações pessoais seja justo e razoável, um prazo de 72 horas para notificar violações de dados e o direito de apagamento em grandes plataformas digitais. A consulta foi encerrada em 18 de setembro e o projeto de lei não foi apresentado ao Parlamento.
Leia a seguir: Gallagher detalha a ampliação das violações cibernéticas e das obrigações de privacidade na Austrália
O que isso significa para as seguradoras australianas
As penalidades australianas de privacidade e direito do consumidor se aplicam por contravenção, e é assim que a reivindicação da OAIC de 2020 poderia chegar a A$ 529 bilhões no papel. Esse número nunca foi testado, porque o caso foi resolvido antes de qualquer audiência de penalidade. No Novo México, um tribunal concedeu agora milhares de milhões numa base semelhante, após um julgamento completo.
As empresas australianas que vendem a consumidores americanos enfrentam essa exposição diretamente ao abrigo das leis estaduais de proteção ao consumidor dos EUA. O caso do Novo México não envolveu uma nova violação de dados. Ele se baseou em declarações públicas sobre privacidade que um júri considerou falsas, o que coloca o texto do site do cliente, as descrições da loja de aplicativos e os materiais dos investidores ao alcance de uma reclamação.
Em casa, o direito privado de ação é novo. De acordo com o ato ilícito legal, os indivíduos podem agora pedir até A$ 478.550 em danos por uma invasão grave de privacidade, independentemente de qualquer ação da OAIC. Como o ato ilícito abrange condutas imprudentes e intencionais, os corretores estão questionando se as exclusões de atos intencionais se aplicam. Mark Luckin, gerente nacional de cibernética e tecnologia da Lockton, disse a um Painel cibernético IBTV este mês que o ato ilícito “não tornou esta área de risco insegurável” simplesmente porque a sua redação se sobrepõe a exclusões de apólices. Jack Petts de Pântano disse no mesmo painel que os custos de defesa e as despesas regulatórias de defesa ainda podem ser cobertos mesmo quando a responsabilidade é excluída.
O mercado cibernético local ainda é pequeno. A classe cibernética subscreveu cerca de 6.000 riscos no trimestre de março de 2026, contra 4,78 milhões para o setor automotivo doméstico, de acordo com dados da APRA, e o prêmio bruto emitido cibernético nunca excedeu A$ 73 milhões em um único trimestre.
Os subscritores de D&O têm uma preocupação separada. O veredicto do Novo México baseou-se em parte em declarações de executivos seniores, e os jurados assistiram ao depoimento em vídeo do presidente-executivo Mark Zuckerberg, informou a Bloomberg. Na Austrália, os reguladores já estão a considerar as falhas cibernéticas e de dados como falhas de governação: em Fevereiro de 2026, o Tribunal Federal ordenou que a FIIG Securities pagasse 2,5 milhões de dólares australianos num caso ASIC, as primeiras sanções civis impostas por falhas de segurança cibernética ao abrigo das obrigações gerais dos licenciados de serviços financeiros.
Leia a seguir: Ações coletivas Optus e Medibank: O momento cibernético que poderia reavaliar o mercado
Perguntas para os corretores levantarem com os clientes
Estas são instruções gerais, não conselhos jurídicos. As respostas dependem da formulação da política e do local onde o cliente faz negócios.
- O cliente vende para consumidores dos EUA e alguém verificou quais leis estaduais de proteção ao consumidor se aplicam?
- As declarações de privacidade do cliente no seu website, nas suas aplicações e nos materiais dos investidores correspondem ao que realmente acontece com os dados do cliente?
- Como a política cibernética trata os procedimentos da OAIC, as penalidades civis e os avisos de infração, e qual sublimite se aplica?
- A secção de responsabilidade responderia a uma reclamação ao abrigo do ato ilícito de privacidade legal, incluindo uma ação intentada como ação coletiva, e os custos de defesa serão cobertos se a responsabilidade for excluída?
- Se o prazo proposto de notificação de violação de 72 horas se tornar lei, o plano de resposta a incidentes do cliente poderá cumpri-lo?
Leia a seguir: A Austrália registra o maior número de notificações de violação de todos os tempos, à medida que os custos continuam aumentando
O que vem a seguir
A Meta não havia comentado a ordem até a tarde de quarta-feira, horário dos EUA, e planeja apelar, segundo a AP. Negócios de seguros Cobertura dos EUA da penalidade do Novo México analisa as implicações para as transportadoras americanas. Na Austrália, as submissões sobre o projeto de exposição da segunda parcela ficam com o Departamento do Procurador-Geral, e as regras automatizadas de transparência na tomada de decisões da primeira parcela entram em vigor em 10 de dezembro de 2026.
Leia a seguir: As vítimas de violação de dados permanecem em silêncio, deixando as seguradoras com menos visibilidade
