

“Se você tivesse nos perguntado antes, teríamos adivinhado que reunir esses dados exigiria um grande esforço”, escreveram os pesquisadores. “Foi necessária uma consulta.”
Em uma declaração enviada por e-mail respondendo às perguntas de Ars, Meta disse: “Abrimos o programa de recompensas de bugs do Muse para que os pesquisadores pudessem levantar diferentes cenários e nos ajudar a continuar melhorando o produto. As pessoas têm a capacidade de compartilhar artefatos específicos do Muse, o que cria uma página que pode ser acessada por aqueles com o link. No entanto, pausamos essa funcionalidade enquanto analisamos este relatório e consideramos mudanças na forma como esses links podem ser descobertos.”
Asaf Aprozper, cofundador e CTO da Claroc, disse que relatou as descobertas por meio do programa de recompensas de bugs da Meta em 8 de outubro e também tentou entrar em contato com pessoas da Meta no LinkedIn, mas não obteve resposta.
A maneira mais fácil de descobrir os URLs é realizar uma pesquisa passiva de DNS por meio de um dos muitos serviços comerciais disponíveis. Registros DNS passivos armazena a resolução histórica de nomes de domínio em endereços IP, bem como servidores de nomes e registros de servidores de correio ao longo do tempo. Os sistemas DNS passivos normalmente coletam respostas DNS de sensores posicionados em resolvedores DNS recursivos ou outras infraestruturas. Um registro DNS passivo geralmente é criado quando um sistema de monitoramento observa uma resposta DNS. No caso aqui, uma vez que a parte pretendida clica no link de compartilhamento, as informações de DNS são registradas em um banco de dados pesquisável.
Os pesquisadores da Claroc conseguiram descobrir os links de compartilhamento do Muse porque todos eles usam o nome de domínio cf.metaaiusercontent.com. A descoberta é ainda mais facilitada pela decisão de adicionar o nome da conversa ao URL, junto com uma longa sequência de texto. Exemplos simplificados de tais links são home-sale-budget-9f21c8a3.cf.metaaiusercontent.com, q3-revenue-review-7b1e42f0.cf.metaaiusercontent.com e lend-application-draft-a4c9e2.cf.metaaiusercontent.com. É esta última decisão de design, colocar o título da conversa no subdomínio e não no caminho da URL, que torna possível a descoberta pública.
“Muitos assistentes de IA compartilham por link público“, disse Claroc. “O que torna os compartilhamentos do Muse fáceis de encontrar é o título dentro do endereço da web, onde o DNS público os registra para qualquer pessoa pesquisar. Chamamos isso de GhostShares: páginas que abrem para pessoas que nunca receberam o link e que essas pessoas podem encontrar por conta própria.”
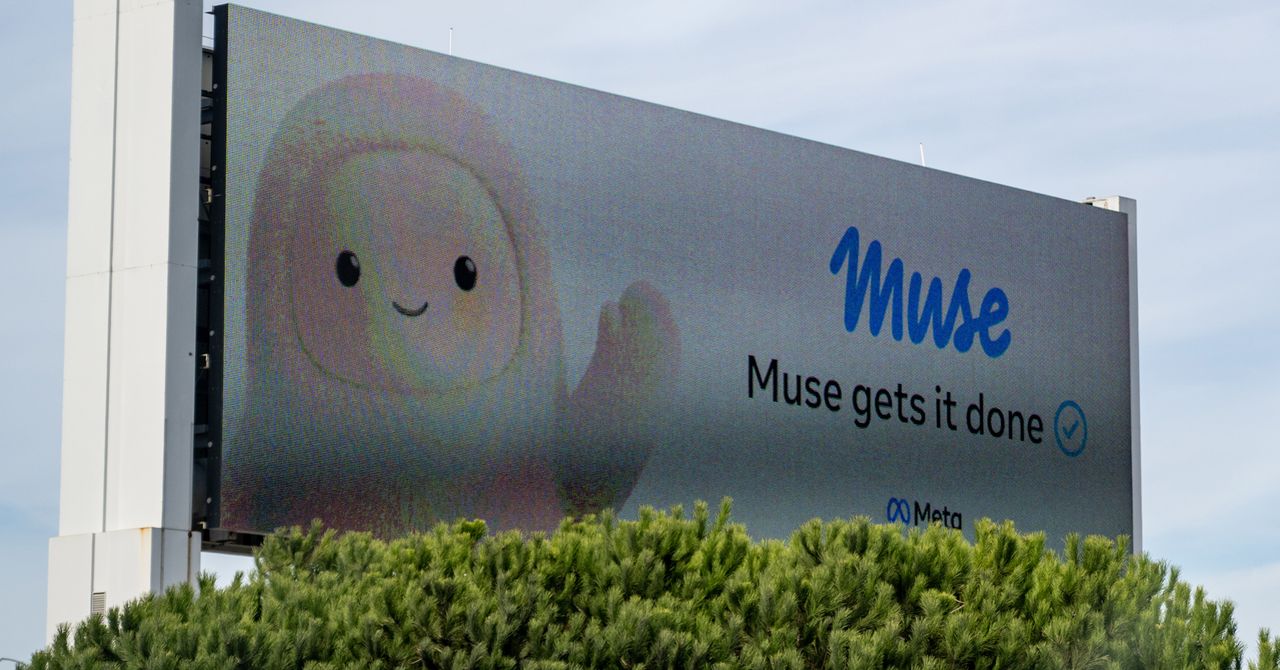
Muse rapidamente catapultou para um dos primeiros lugares na App Store da Apple. O assistente preenche formulários de forma autônoma, marca compromissos, faz compras, cria documentos e realiza todo tipo de ações. Para funcionar conforme planejado, o Muse requer acesso à maioria das contas de um usuário. A Meta comercializou fortemente o assistente como uma plataforma digna do confiança extraordinária ele precisa funcionar conforme planejado.
Três semanas após o lançamento do Muse, o especialista em segurança do macOS Patrick Wardle descobriu uma vulnerabilidade de dia zero que permitiu que qualquer outro aplicativo instalado no mesmo dispositivo obtivesse controle total da conta Muse do usuário. A Meta minimizou a gravidade da vulnerabilidade alegando que a exploração não seria possível a menos que um dispositivo já estivesse comprometido. A empresa não reconheceu a descoberta de Wardle de que um simples Ataque ClickFix era tudo o que era necessário para sequestrar uma conta. A facilidade em descobrir links de compartilhamento justifica ainda mais perguntar se o Muse merece o acesso que requer.
Com a suspensão do recurso pelo Meta, os usuários do Muse não enfrentam mais essa ameaça específica, pelo menos por enquanto.
Esta história apareceu originalmente em Ars Técnica.
